บันทึกส่วนตัว / IT GENIUS
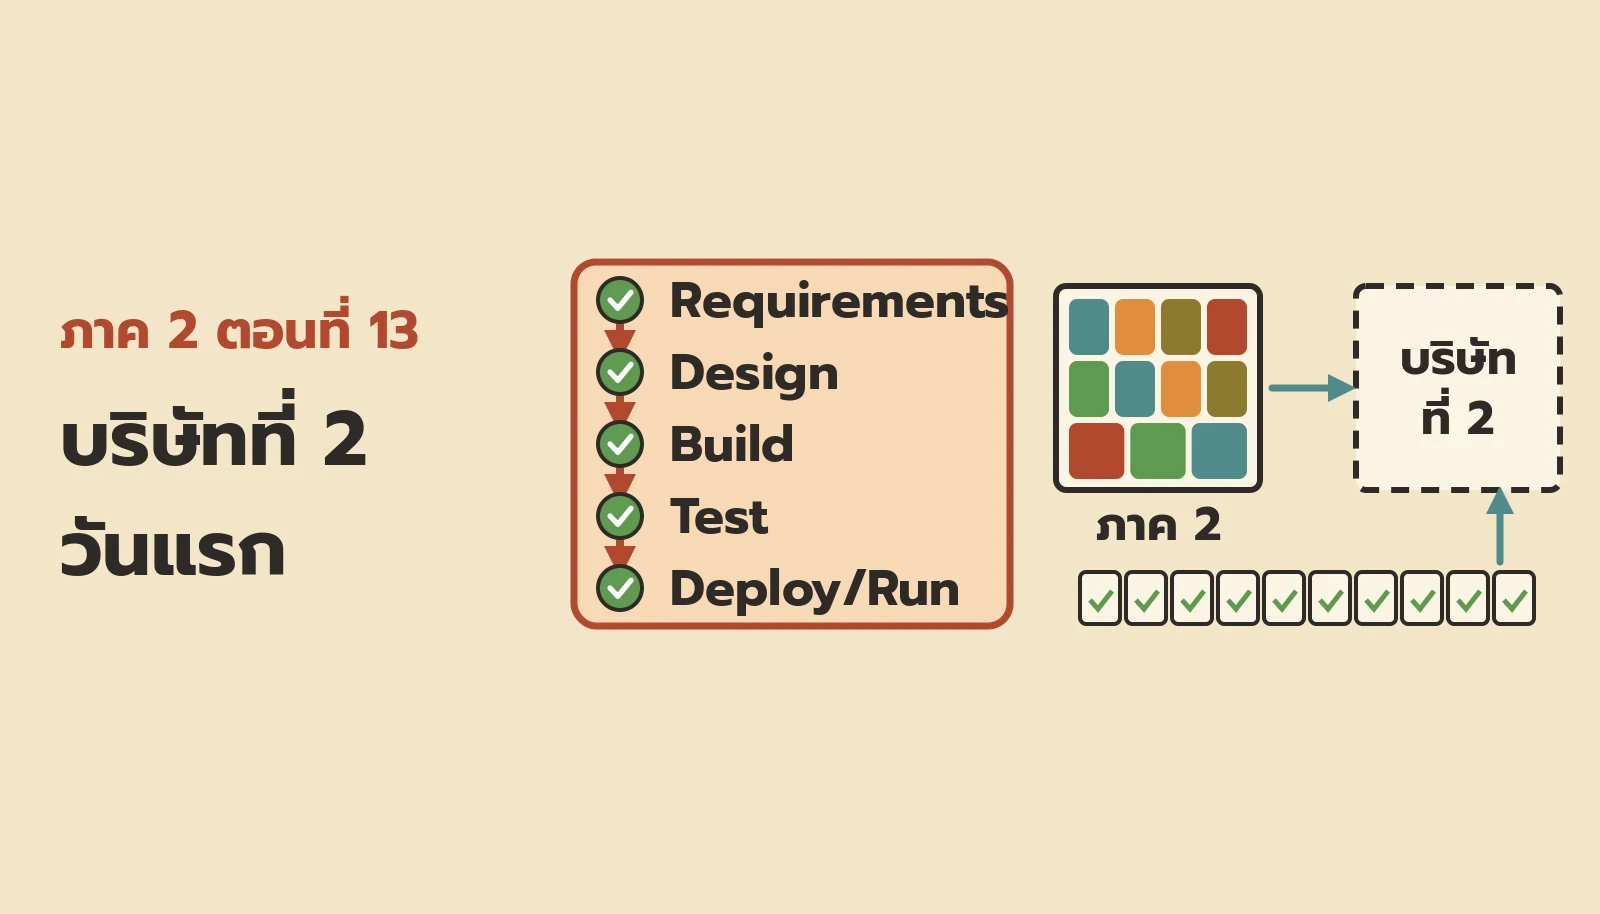
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 13: บริษัทที่ 2 วันแรก
2026-11-04 · #IT #AI
ต้นเปิดบริษัทที่สอง และรู้ปลายทางแล้ว เขาไม่ทำครบ 28 เรื่องในวันแรก แต่แบ่งเป็นสามกอง วันแรก มีลูกค้าจริง และโต แล้วเริ่มจาก template กับบันทึกบทเรียน
บันทึกส่วนตัว / IT GENIUS
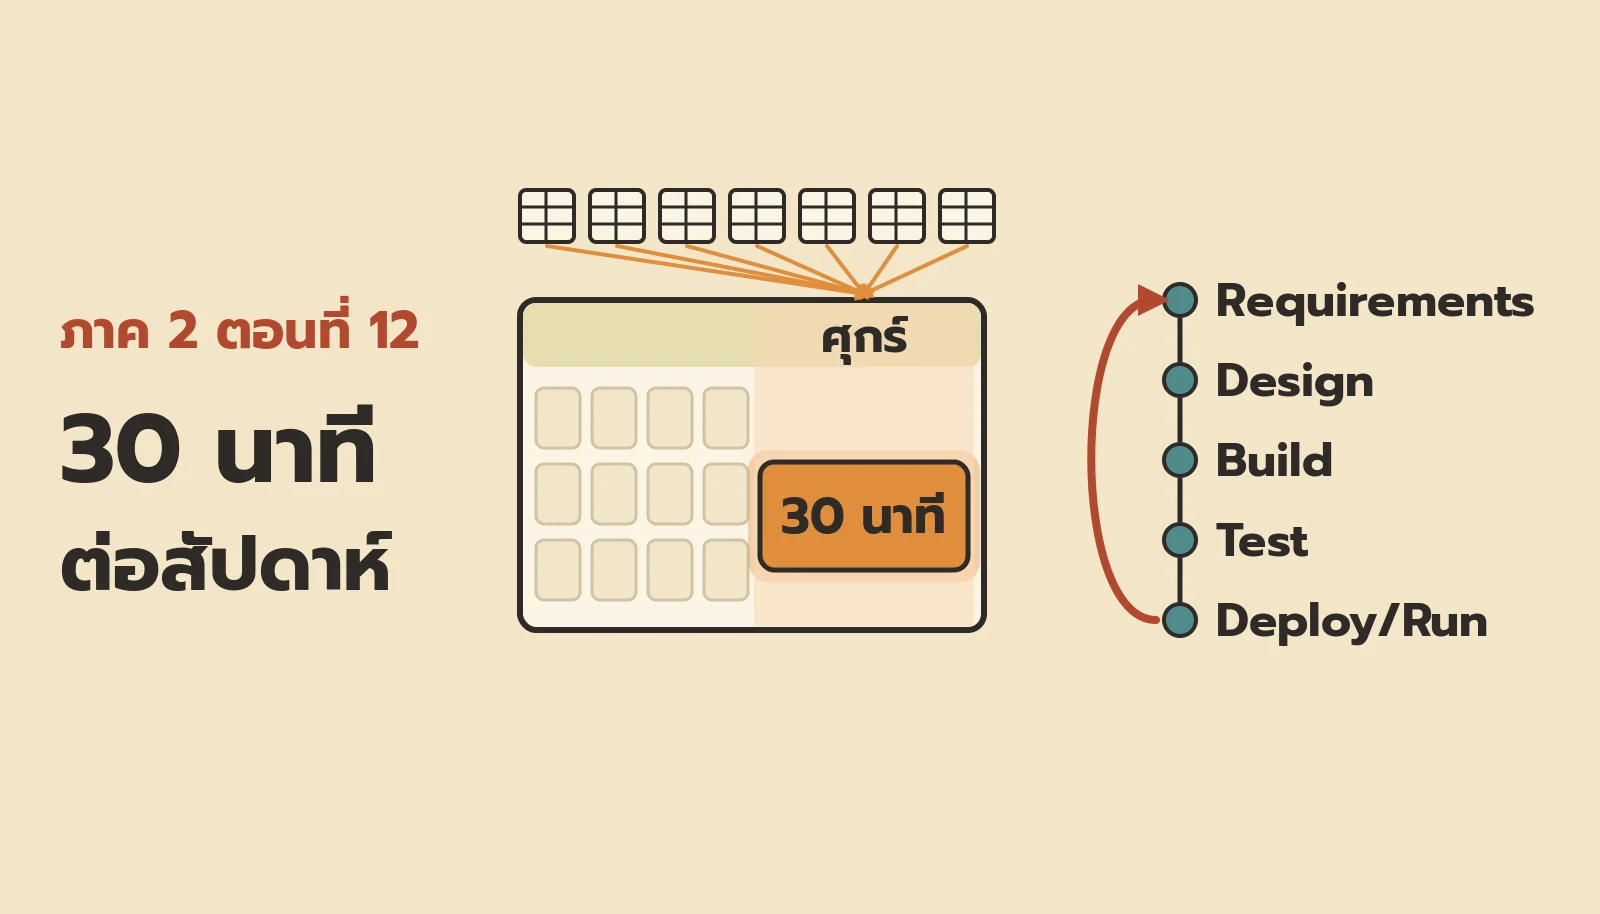
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 12: 30 นาทีต่อสัปดาห์
2026-11-04 · #IT #AI
ต้นมีตารางครบทุกชุด แต่ไม่มีเวลาดู ตอนนี้เขาใช้ 30 นาทีทุกวันศุกร์ ให้ agent สรุปมาก่อน ตัดสินใจไม่เกิน 3 เรื่อง และเขียนบทเรียนเป็นกฎที่ agent อ่านได้
บันทึกส่วนตัว / IT GENIUS
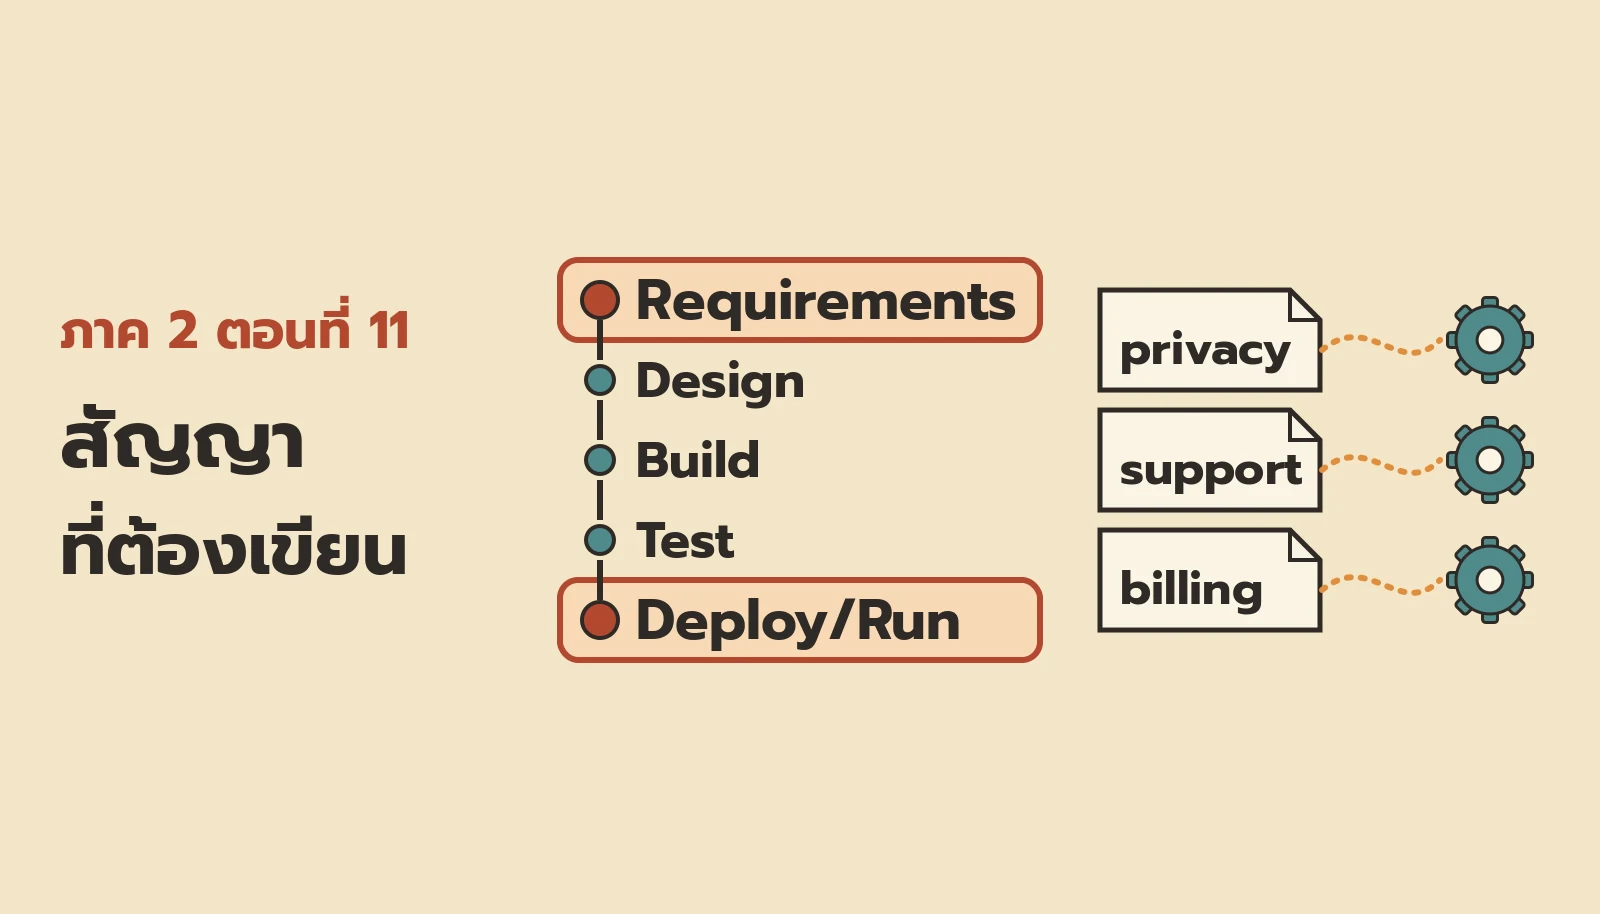
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 11: สัญญาที่ต้องเขียน
2026-11-04 · #IT #AI
ลูกค้าขอลบข้อมูลและขอเงินคืนในอีเมลเดียว แต่ไม่มีคำตอบเขียนไว้ ตอนนี้ต้นเขียนสามหน้า privacy support billing และผูกทุกคำสัญญากับระบบที่ทำได้จริง และตารางคำขอ
บันทึกส่วนตัว / IT GENIUS
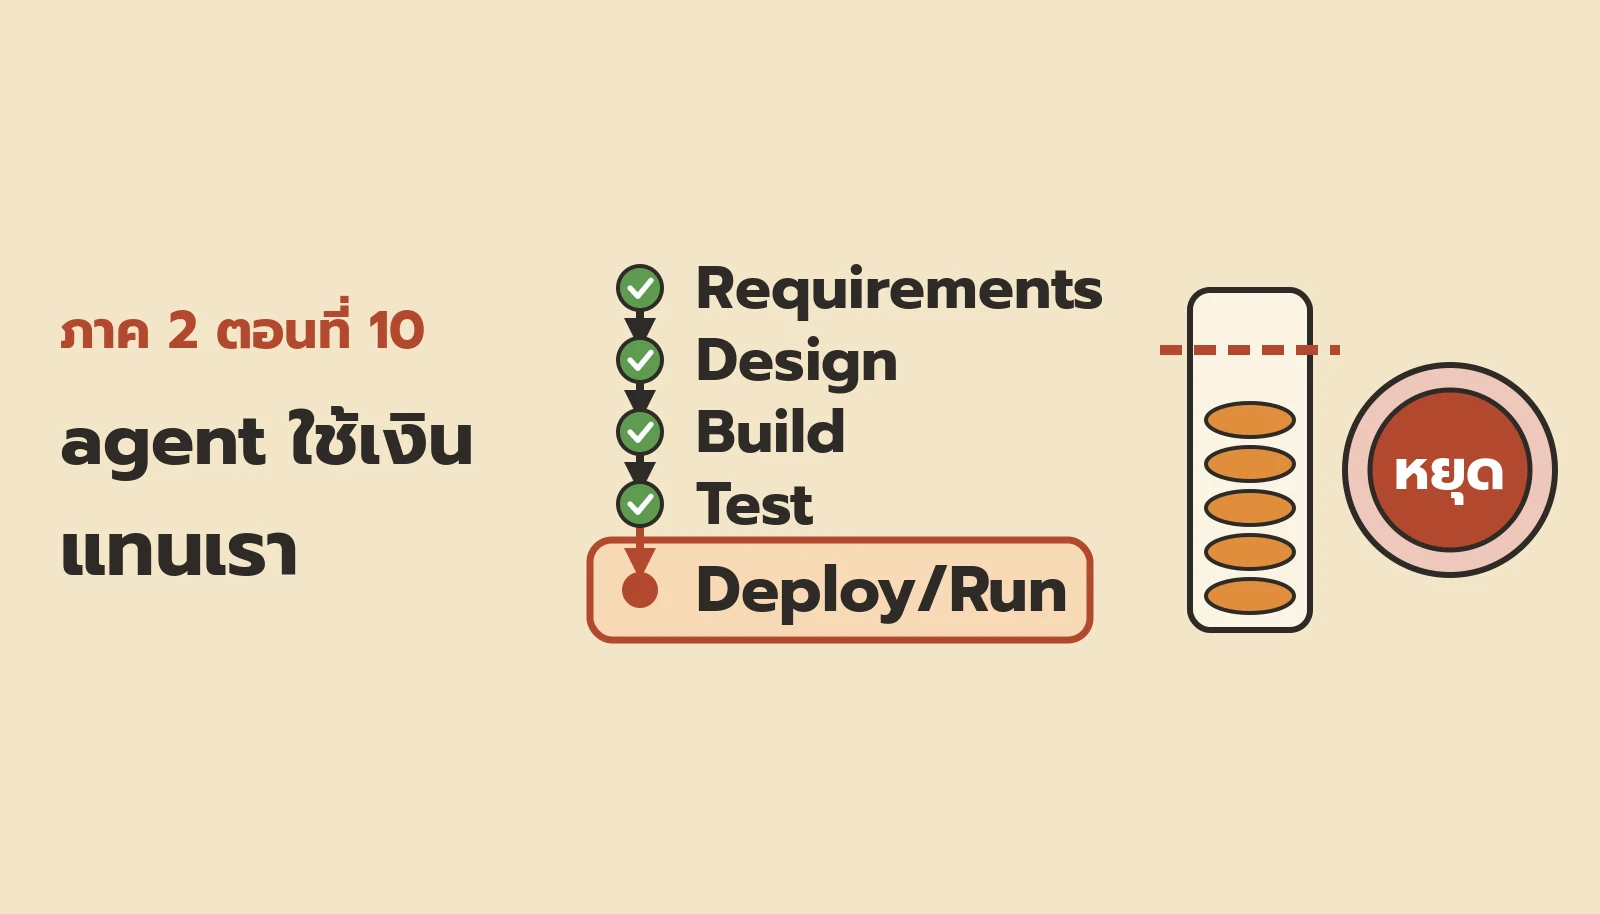
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 10: agent ใช้เงินแทนเรา
2026-11-04 · #IT #AI
agent ทำงานทั้งคืนโดยไม่มีใครดู โดยใช้บัตรผมจ่าย ตอนนี้ผมตั้งเพดานเงินให้ทุก key เก็บบันทึกว่า agent ทำอะไร มีปุ่มหยุดที่กดได้ใน 1 นาที และชื่อคนรับผิดชอบ
บันทึกส่วนตัว / IT GENIUS
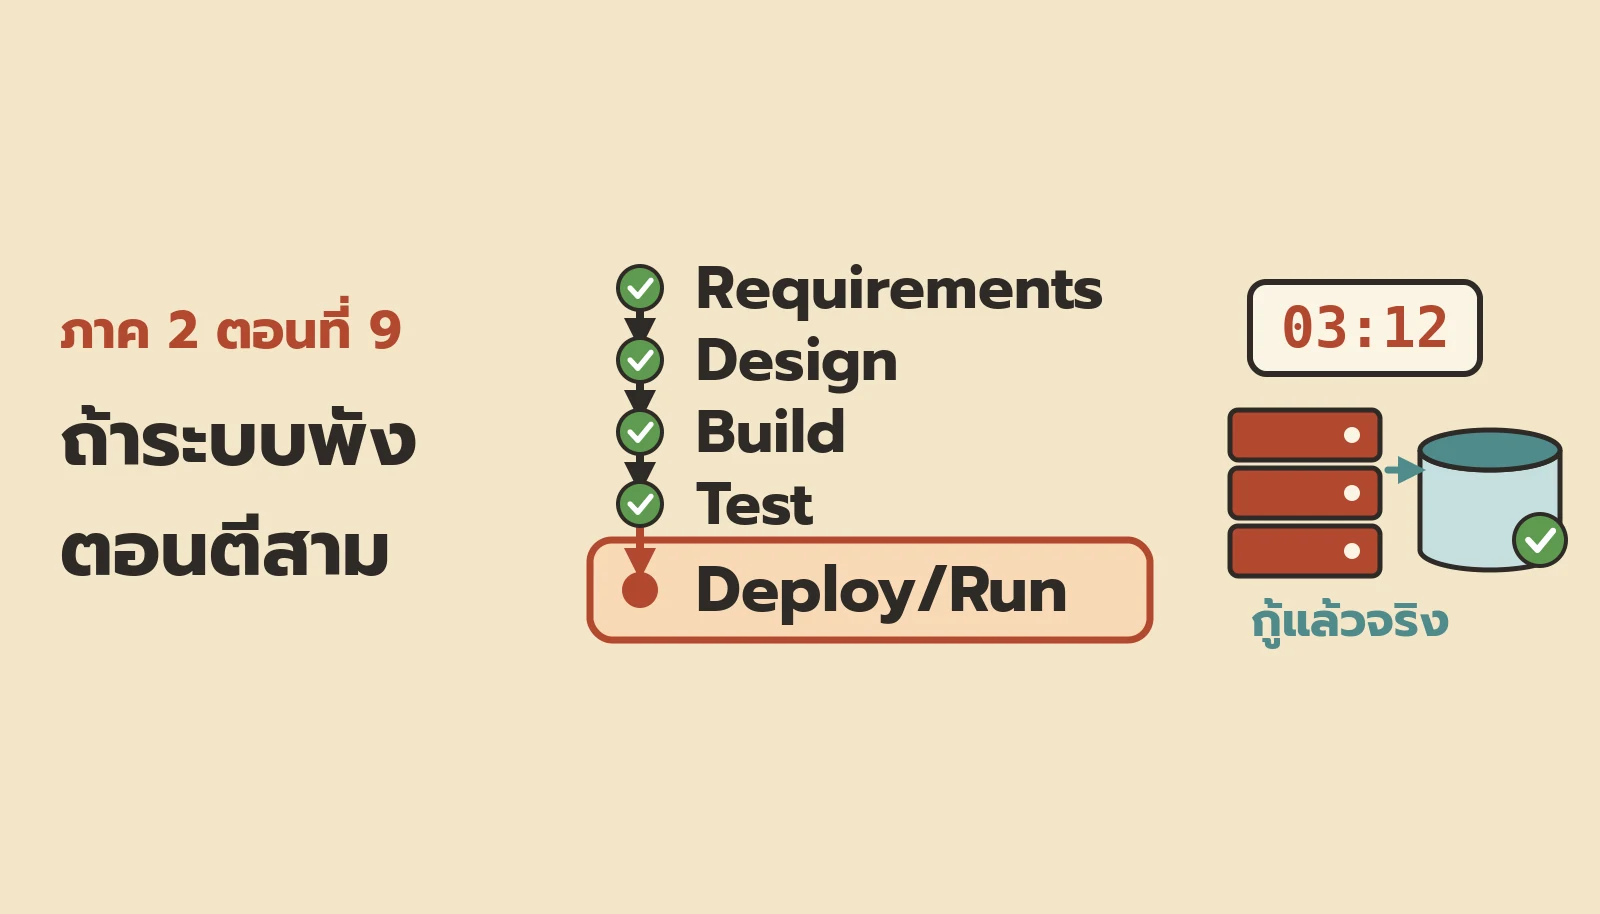
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 9: ถ้าระบบพังตอนตีสาม
2026-11-04 · #IT #AI
ระบบพังตอนตีสาม ลูกค้ารู้ก่อนผม และ backup ไม่เคยลองกู้จริง ตอนนี้ผมเขียน runbook หน้าเดียว ตั้ง alert ให้รู้ก่อนลูกค้า และลองกู้ backup เดือนละครั้ง
บันทึกส่วนตัว / IT GENIUS
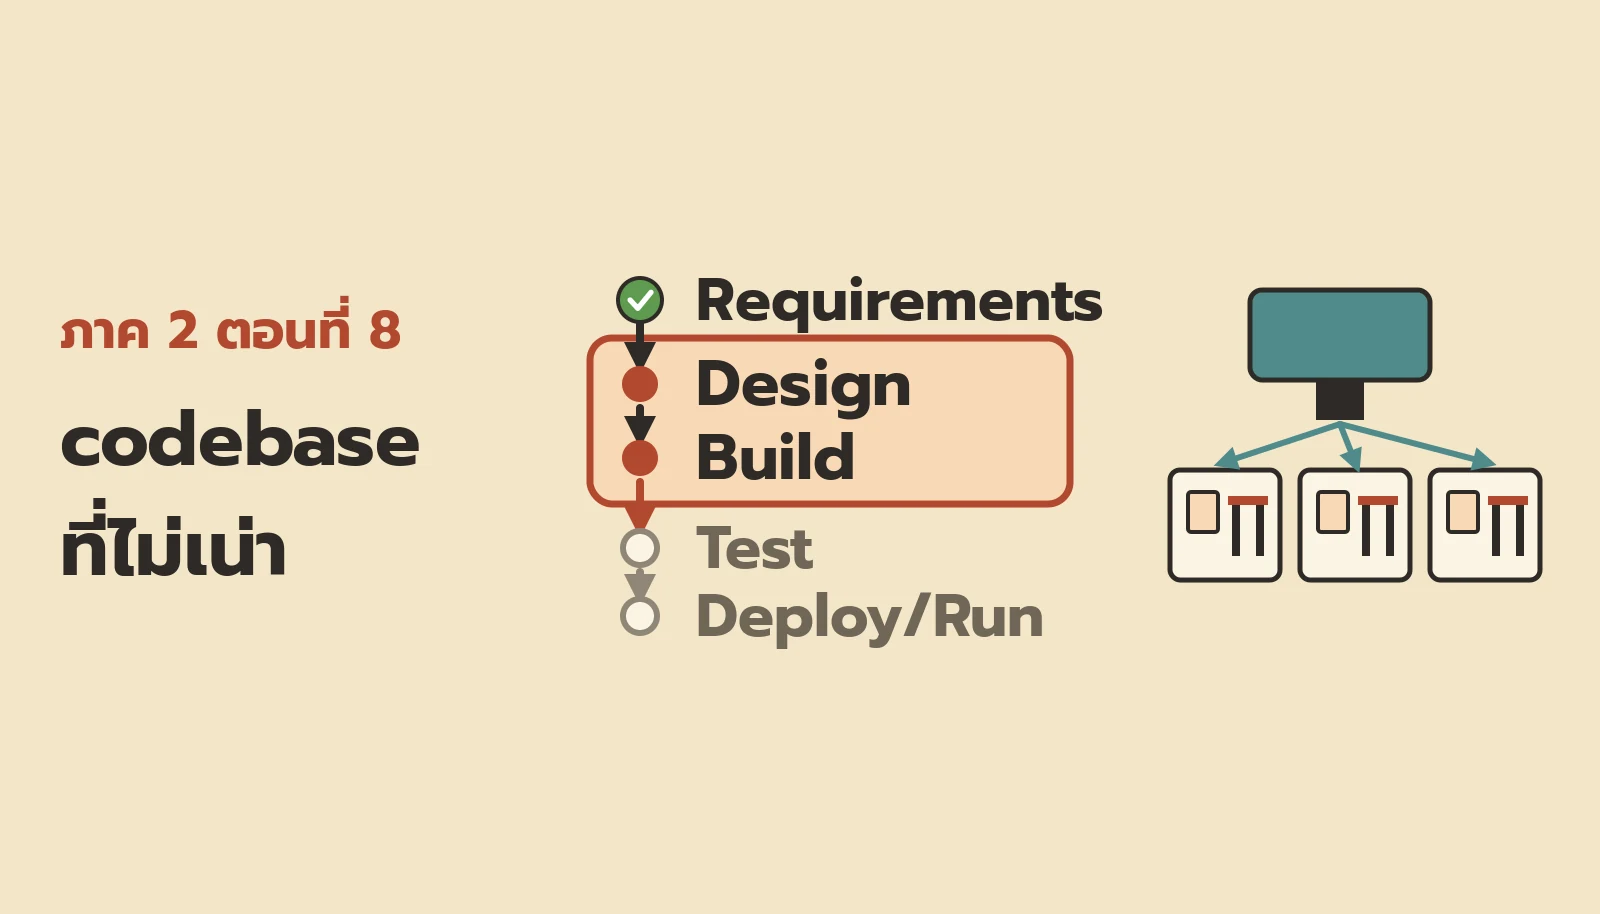
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 8: codebase ที่ไม่เน่า
2026-11-04 · #IT #AI
repo แรกของผมมีกฎ มีด่าน มีทางถอย แต่ repo ที่สองเกิดมาเปล่าๆ แล้วไปแก้ database ที่ใช้ร่วม ตอนนี้ผมทำ template repo ให้ทุก repo เกิดมาพร้อมกฎชุดเดียวกัน
บันทึกส่วนตัว / IT GENIUS
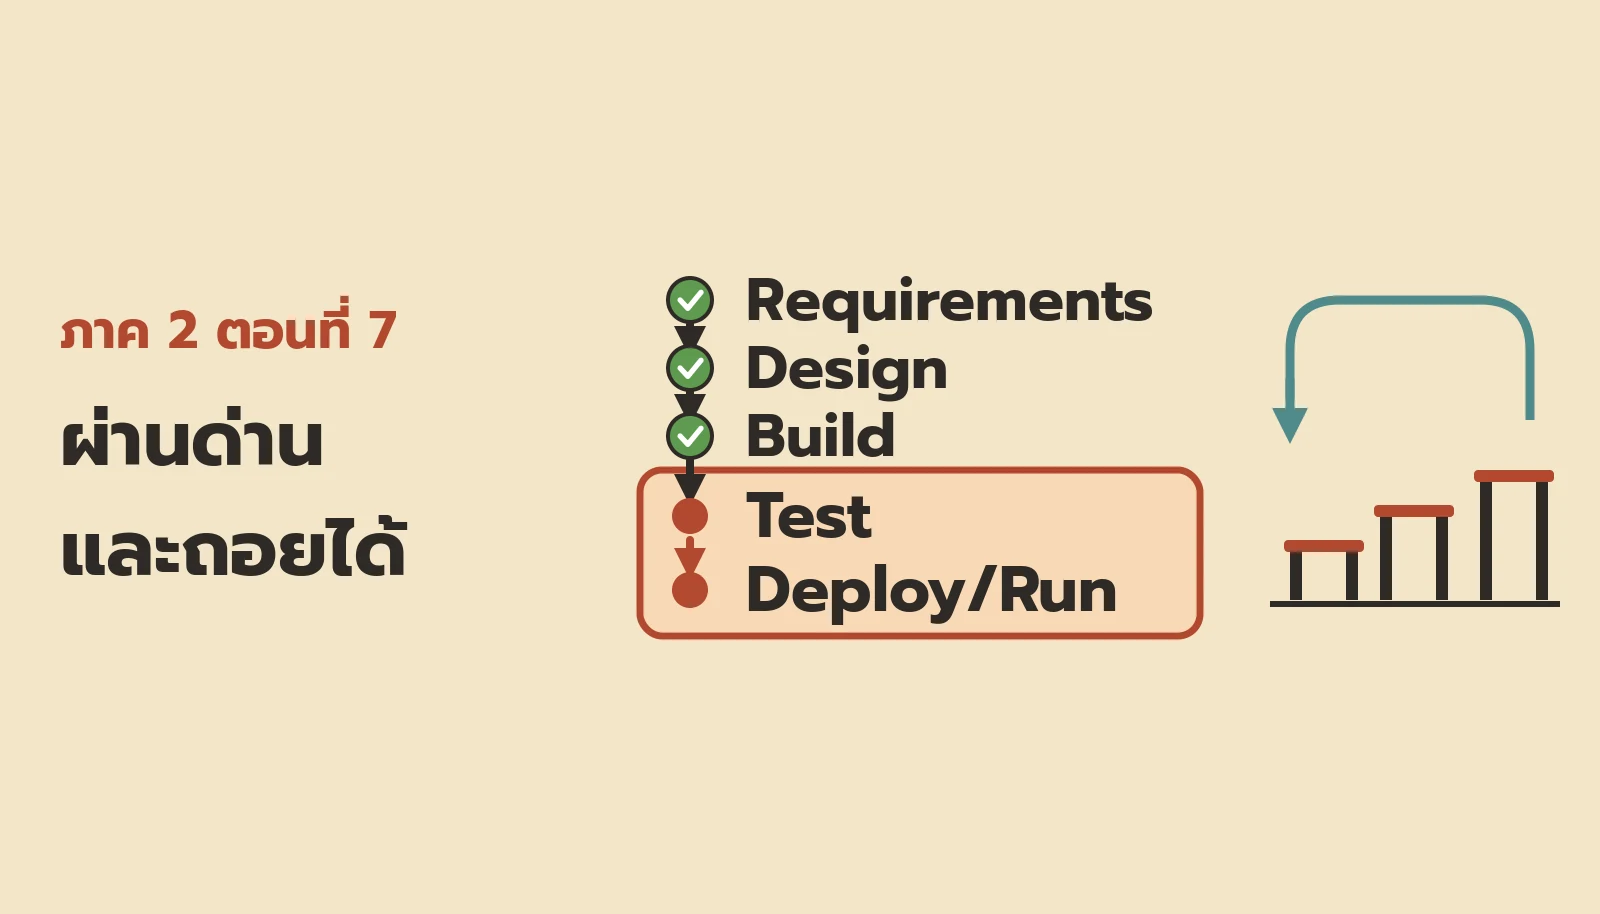
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 7: ผ่านด่านและถอยได้
2026-11-04 · #IT #AI
agent เขียน code เร็วกว่าที่ผมอ่านทัน ด่านจึงต้องเป็นเครื่อง ตอนนี้ระดับความเสี่ยงกลายเป็นด่านที่ข้ามไม่ได้ ทุก release ถอยกลับได้ ทางฉุกเฉินเขียนไว้ก่อน
บันทึกส่วนตัว / IT GENIUS
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 6: ลูกค้าส่งงานมาท่วม
2026-11-04 · #IT #AI
พอมีลูกค้าจริง งานมาจาก LINE, email และ X แต่ agent มองไม่เห็นสักช่อง ผมเลยรวมทุกคำขอเป็น ticket ในช่องเดียว ติดระดับความเสี่ยงที่บอกว่าใครหยิบ ใครอนุมัติ
บันทึกส่วนตัว / IT GENIUS
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 5: agent ไม่ใช่ตัวเรา
2026-11-04 · #IT #AI
agent ที่ใช้บัญชีและกุญแจของเรา ทำอะไรก็เหมือนเราทำ ผมเลยให้ agent ทุกตัวมีชื่อ กุญแจ และวันหมดอายุของตัวเอง สิทธิ์เท่าที่จำเป็น และ log ที่บอกได้ว่าใครทำ
บันทึกส่วนตัว / IT GENIUS
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 4: กฎของบ้านที่ระบบคุม
2026-11-04 · #IT #AI
แผนออกแบบที่เขียนไว้ agent ไม่อ่านถ้าไม่บังคับ ผมเปลี่ยนแผนเป็นกฎที่ระบบบังคับเอง กฎสั้นที่ไม่ค่อยเปลี่ยน ระบบที่ไม่ยอมให้ทำผิด และ log ที่ระบบเขียนเอง
บันทึกส่วนตัว / IT GENIUS
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 3: ออกแบบก่อน agent ทำ
2026-11-04 · #IT #AI
ต่อจากหน้า requirement ตอนนี้ได้แผนออกแบบหน้าเดียว ตอบ 3 คำถาม ข้อมูลหน้าตาแบบไหน ใช้เครื่องมืออะไรเพราะอะไร ส่วนกลางไหนห้ามเปลี่ยน ก่อนให้ agent ลงมือ
บันทึกส่วนตัว / IT GENIUS
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 2: ถามก่อนว่าใครอยากได้
2026-11-04 · #IT #AI
ต้นให้ agent สร้างแอปเสร็จในคืนเดียว แต่ไม่มีใครใช้ ตอนนี้ว่าด้วย Requirements ชิ้นแรกของจิ๊กซอว์ คุยกับคนจริง ให้ agent อ่านแทน และเขียนเอกสารหน้าเดียว
บันทึกส่วนตัว / IT GENIUS
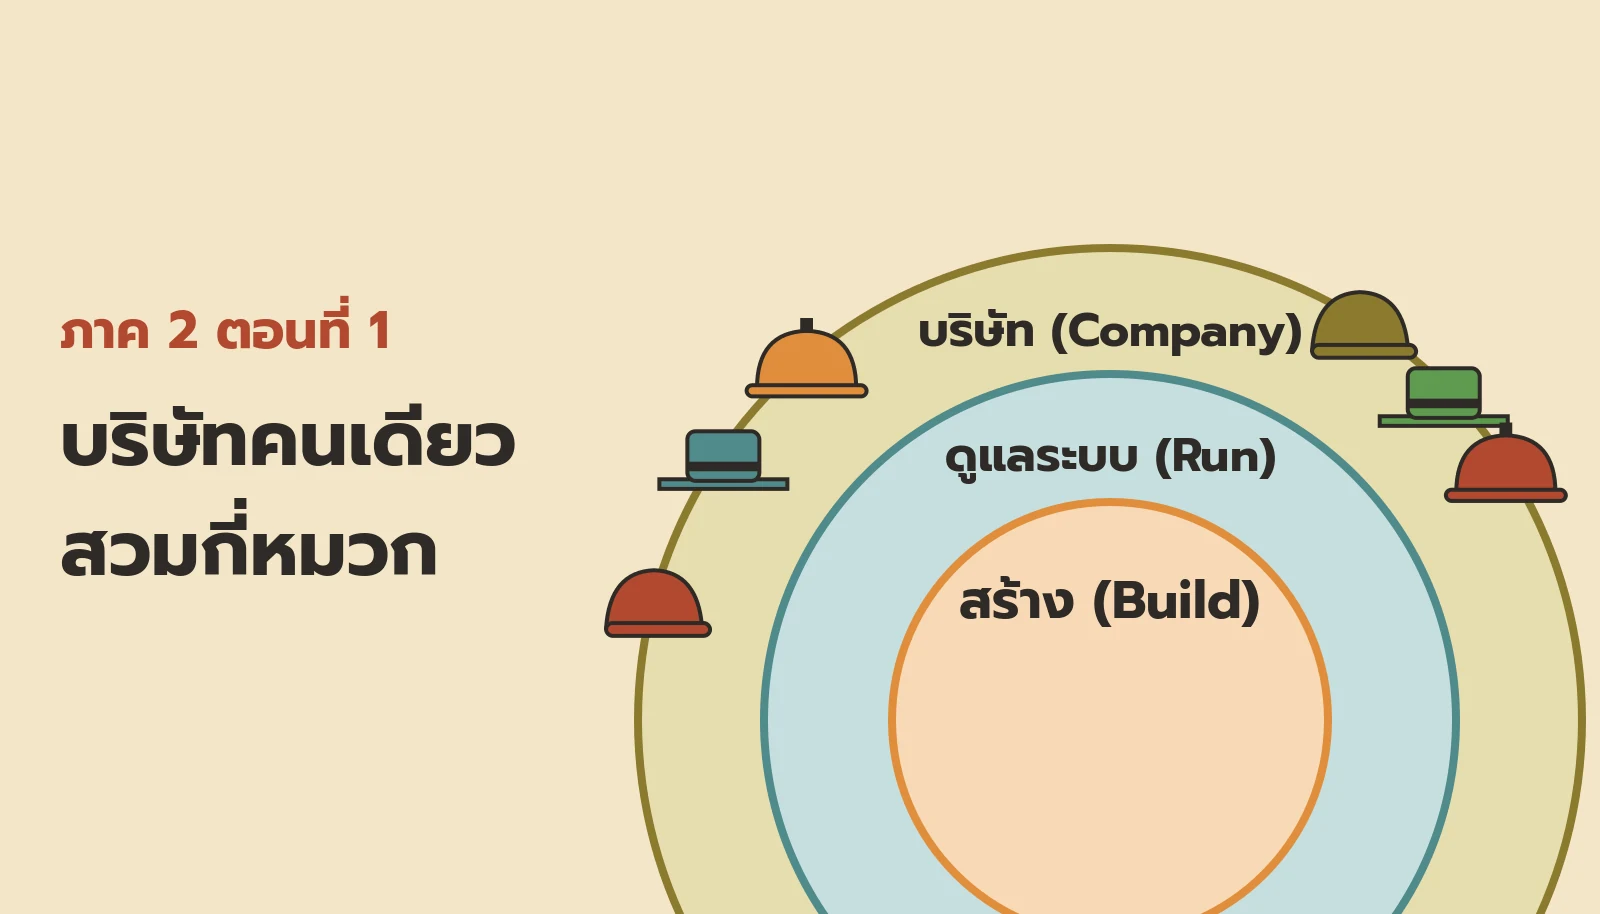
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 1: คนเดียวสวมกี่หมวก
2026-11-04 · #IT #AI
ภาค 2 เปิดด้วยแผนที่ 28 เรื่องที่บริษัทคนเดียวต้องดูแล ใน 13 ตอน แบ่งสามช่วง ก่อนมีลูกค้า เมื่อมีลูกค้าจริง เมื่อบริษัทโต และคนเดียวต้องสวมกี่หมวก
บันทึกส่วนตัว / IT GENIUS
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 11: ADLC ครบวง ใครถือกุญแจ
2026-11-03 · #IT #AI
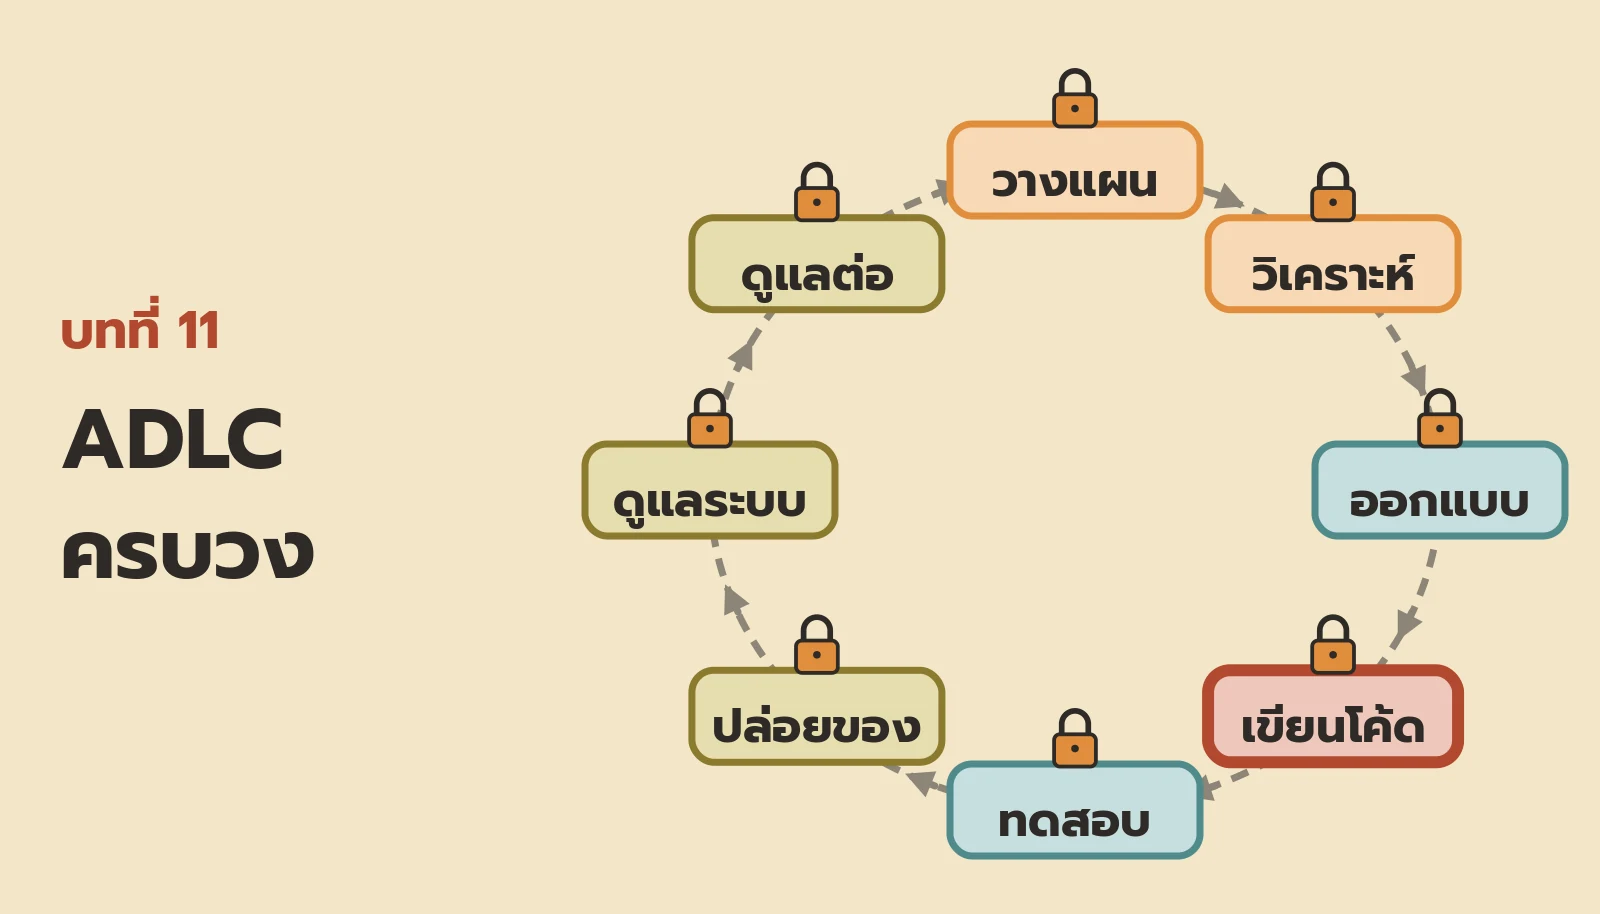
ตอนที่ 11 ปี 2026 ประกอบ ADLC ครบวง การ์ดใบเดียวเดินครบ 8 ขั้น agent ลงมือทุกช่อง แต่ทุกช่องมีกุญแจที่ agent ข้ามไม่ได้ และมีคนตัดสิน ปิดท้ายภาค 1
บันทึกส่วนตัว / IT GENIUS
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 10: ยุคที่ AI agent ลงมือเอง
2026-11-03 · #IT #AI
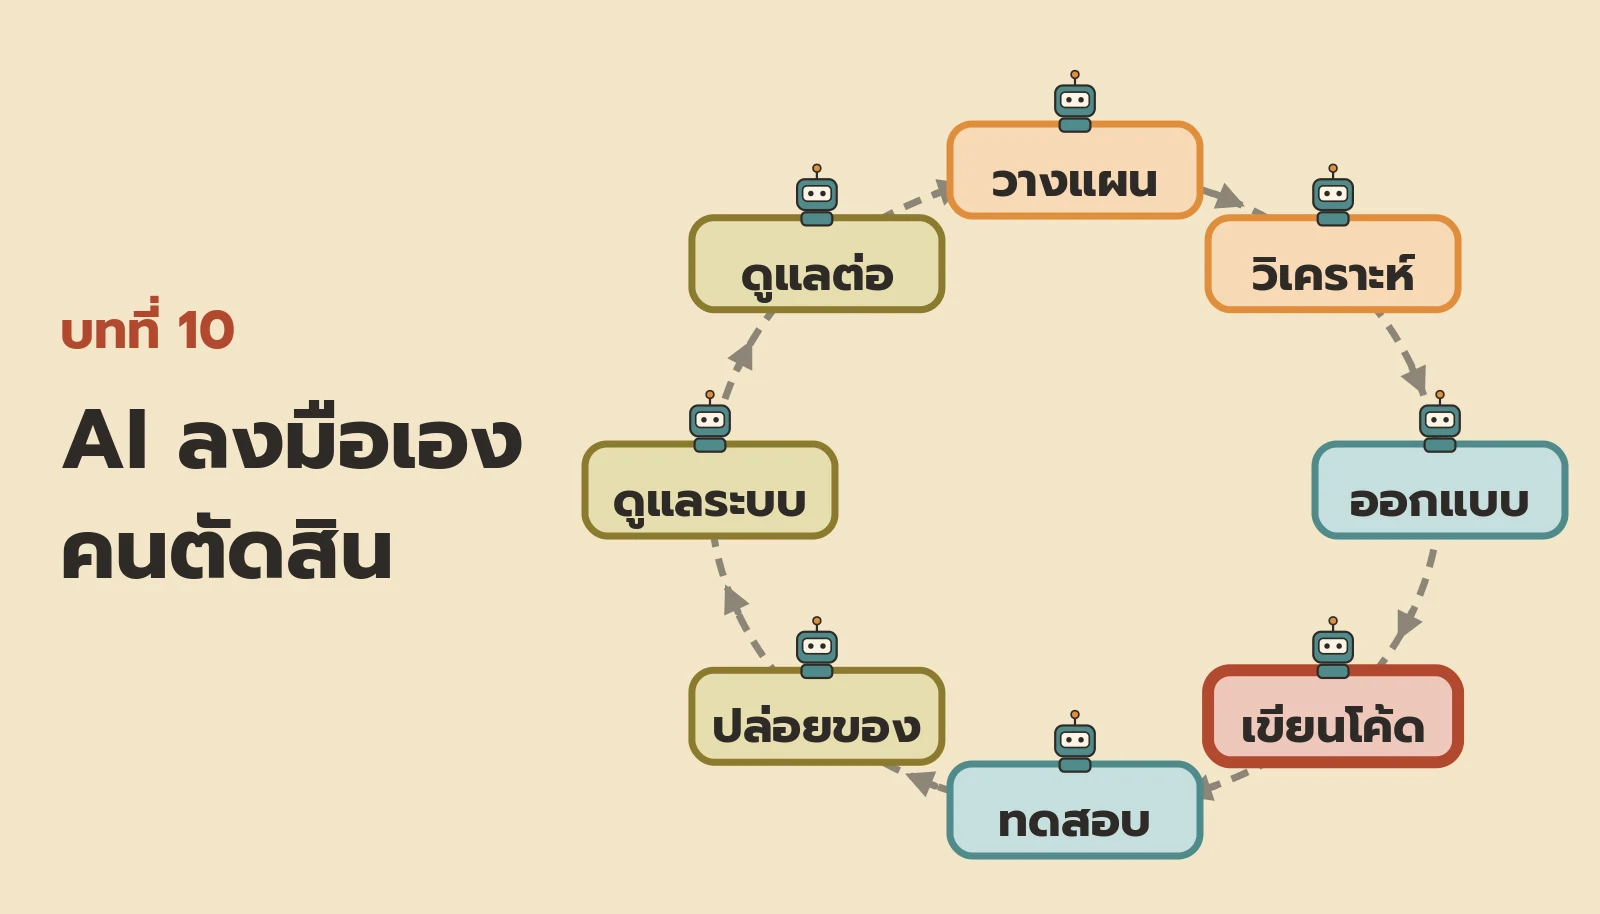
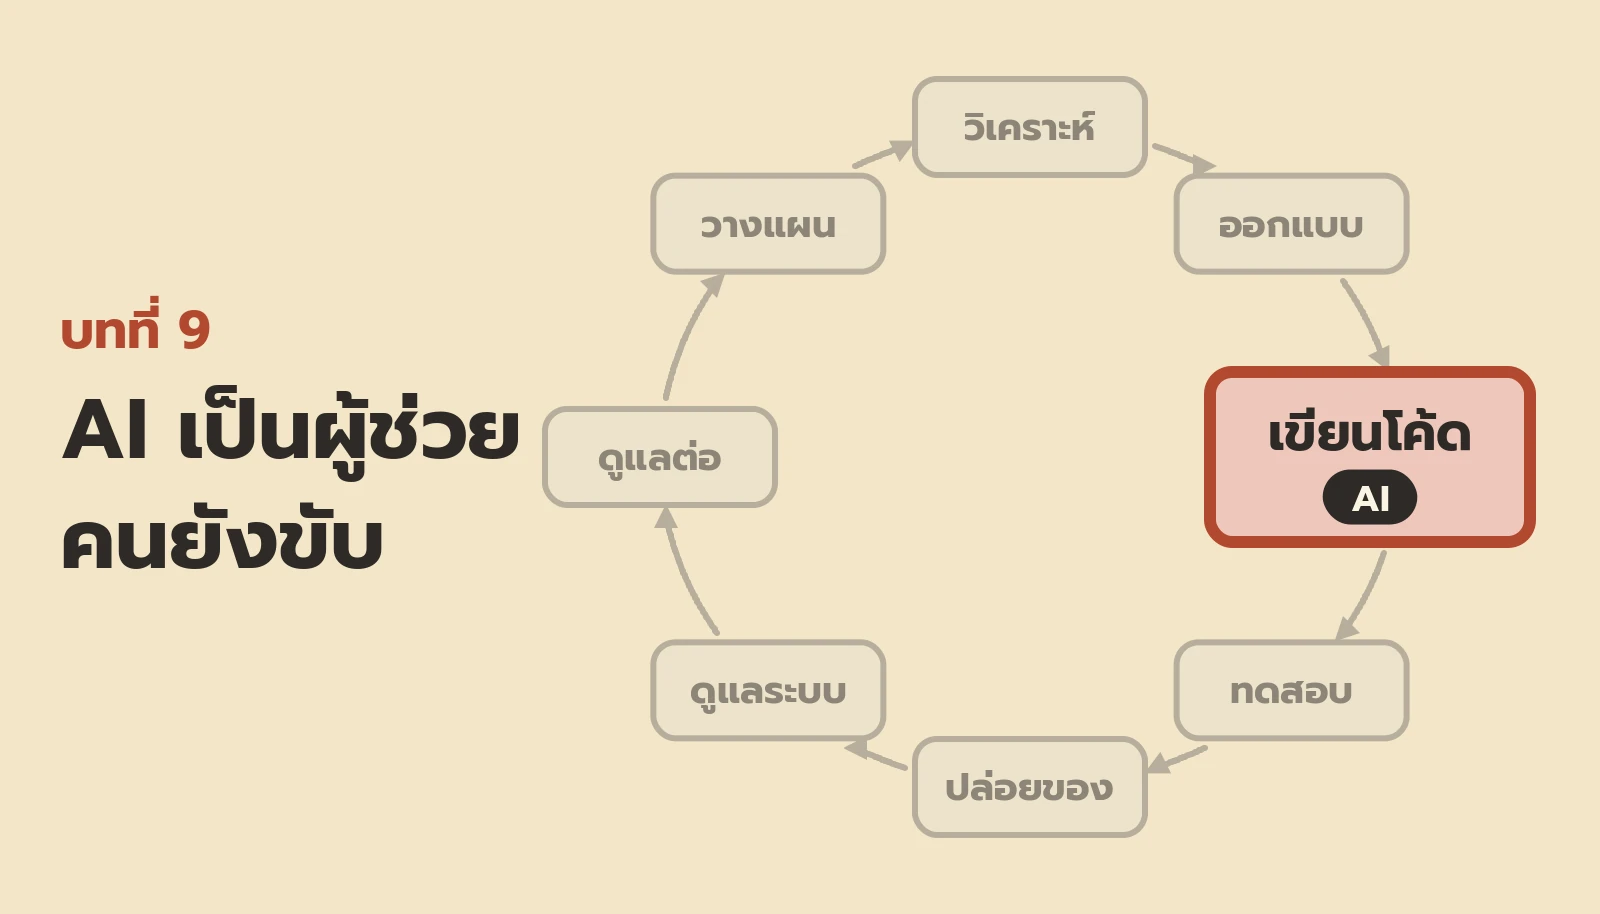
ตอนที่ 10 ปี 2024-2025 ยุค AI agent ที่ลงมือแก้โค้ด รัน test และเปิด pull request เอง คนเปลี่ยนจากคนพิมพ์โค้ดเป็นคนเขียนเป้าหมายและคนตรวจงานครับ
บันทึกส่วนตัว / IT GENIUS
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 9: AI ผู้ช่วยข้างคีย์บอร์ด
2026-11-03 · #IT #AI
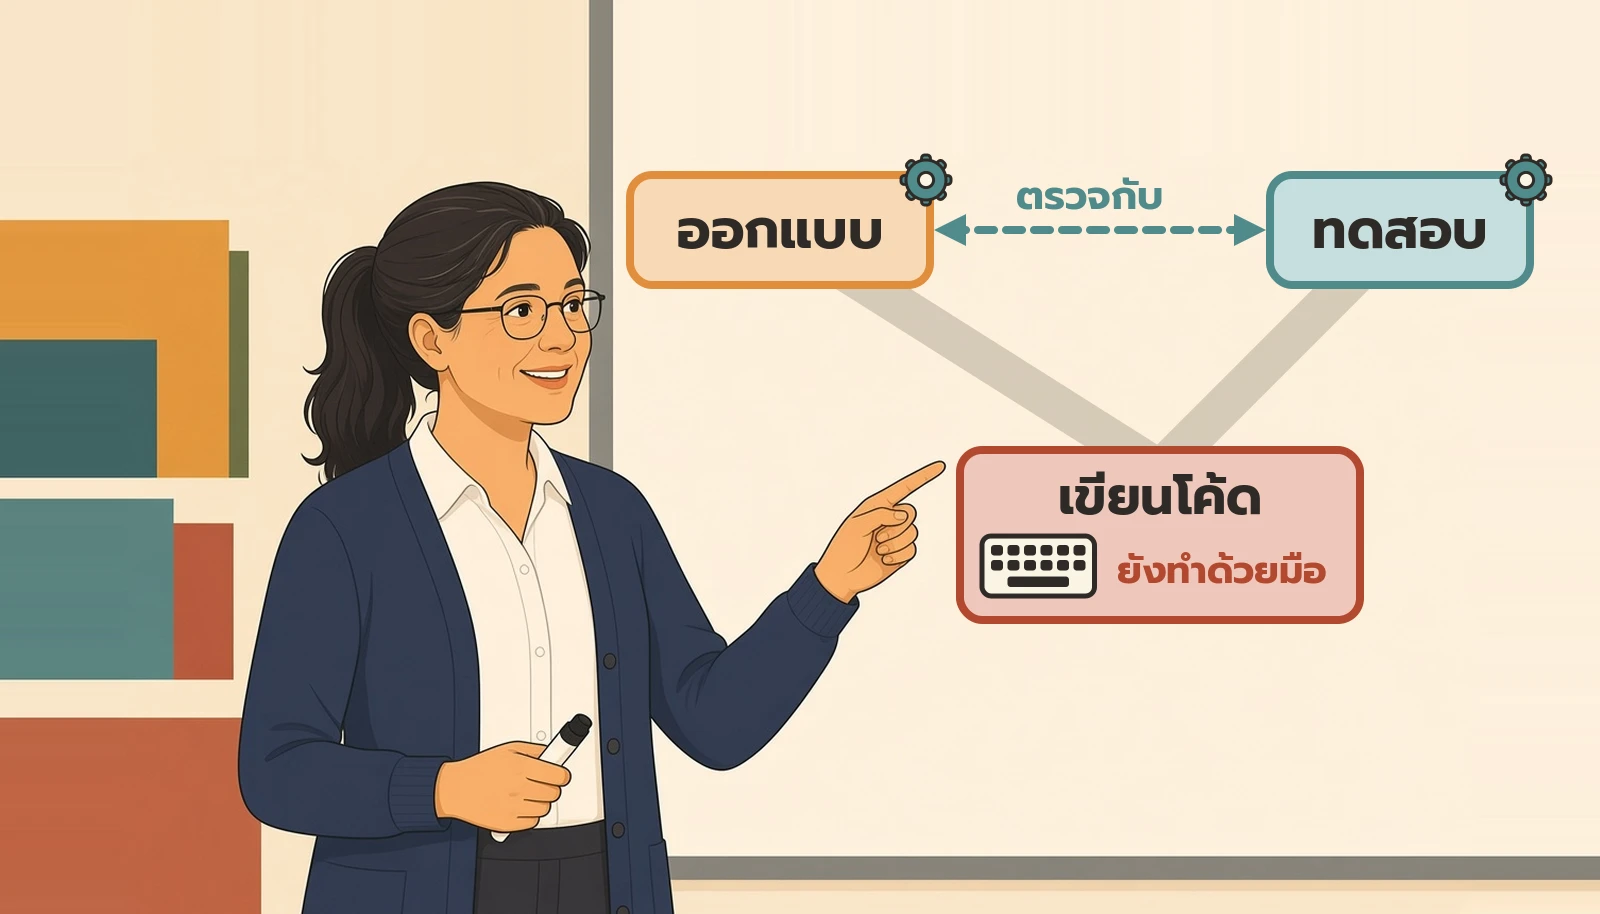
ตอนที่ 9 ปี 2022-2023 AI ผู้ช่วยอย่าง Copilot กับ ChatGPT เข้ามาช่วยช่องเขียนโค้ด งานเร็วขึ้นจริง แต่มีกับดัก 3 ข้อ และคอขวดย้ายไปอยู่ที่คนตรวจงาน
บันทึกส่วนตัว / IT GENIUS
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 8: SDLC ครบวง งานผ่านใครบ้าง
2026-11-03 · #IT #AI
ตอนที่ 8 ปี 2019 ประกอบ SDLC ครบวงก่อนเข้ายุค AI ตั้งแต่การ์ด user story ตรวจตามตัว V test หลายชั้น ให้เพื่อนตรวจ เช็กชิ้นส่วนคนอื่น จนขึ้นระบบและดูแลต่อ
บันทึกส่วนตัว / IT GENIUS
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 7: ยุค DevOps พังแล้วฟื้นไว
2026-11-03 · #IT #AI
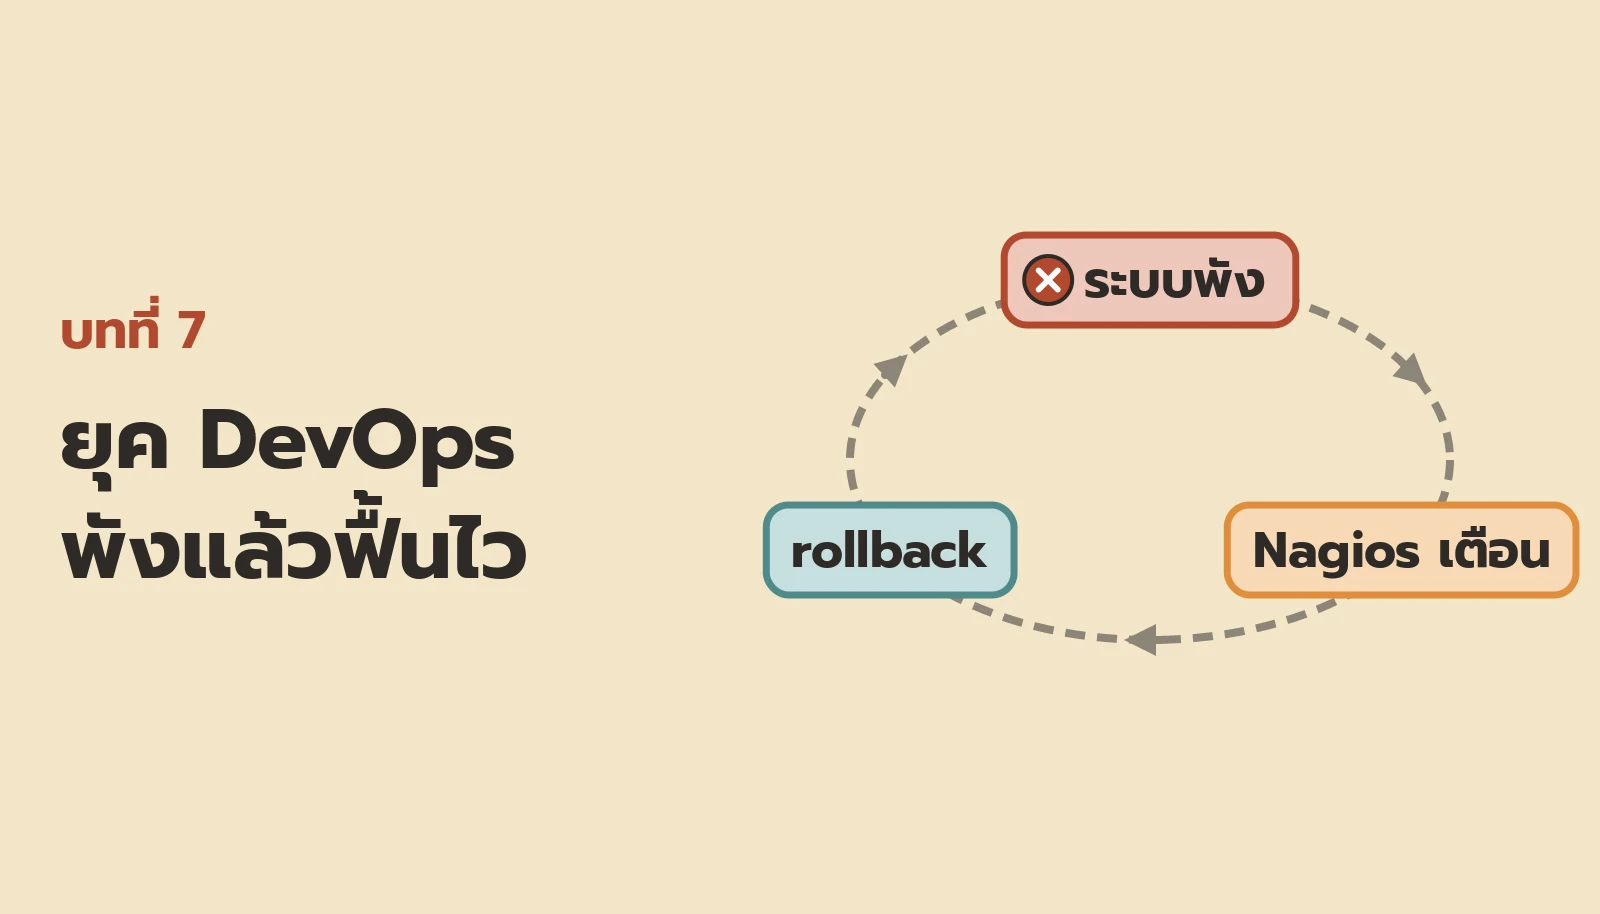
ตอนที่ 7 ยุค DevOps ภาค 2 ปี 2011 เว็บร้านล่มกลางวันลดราคาใหญ่ ทีมเรียนรู้ที่จะเห็นระบบด้วย monitoring แจ้งเตือนคนเวร ถอยกลับในคลิกเดียว และเลิกหาคนผิด
บันทึกส่วนตัว / IT GENIUS
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 6: ยุค DevOps ปล่อยของทุกวัน
2026-11-03 · #IT #AI
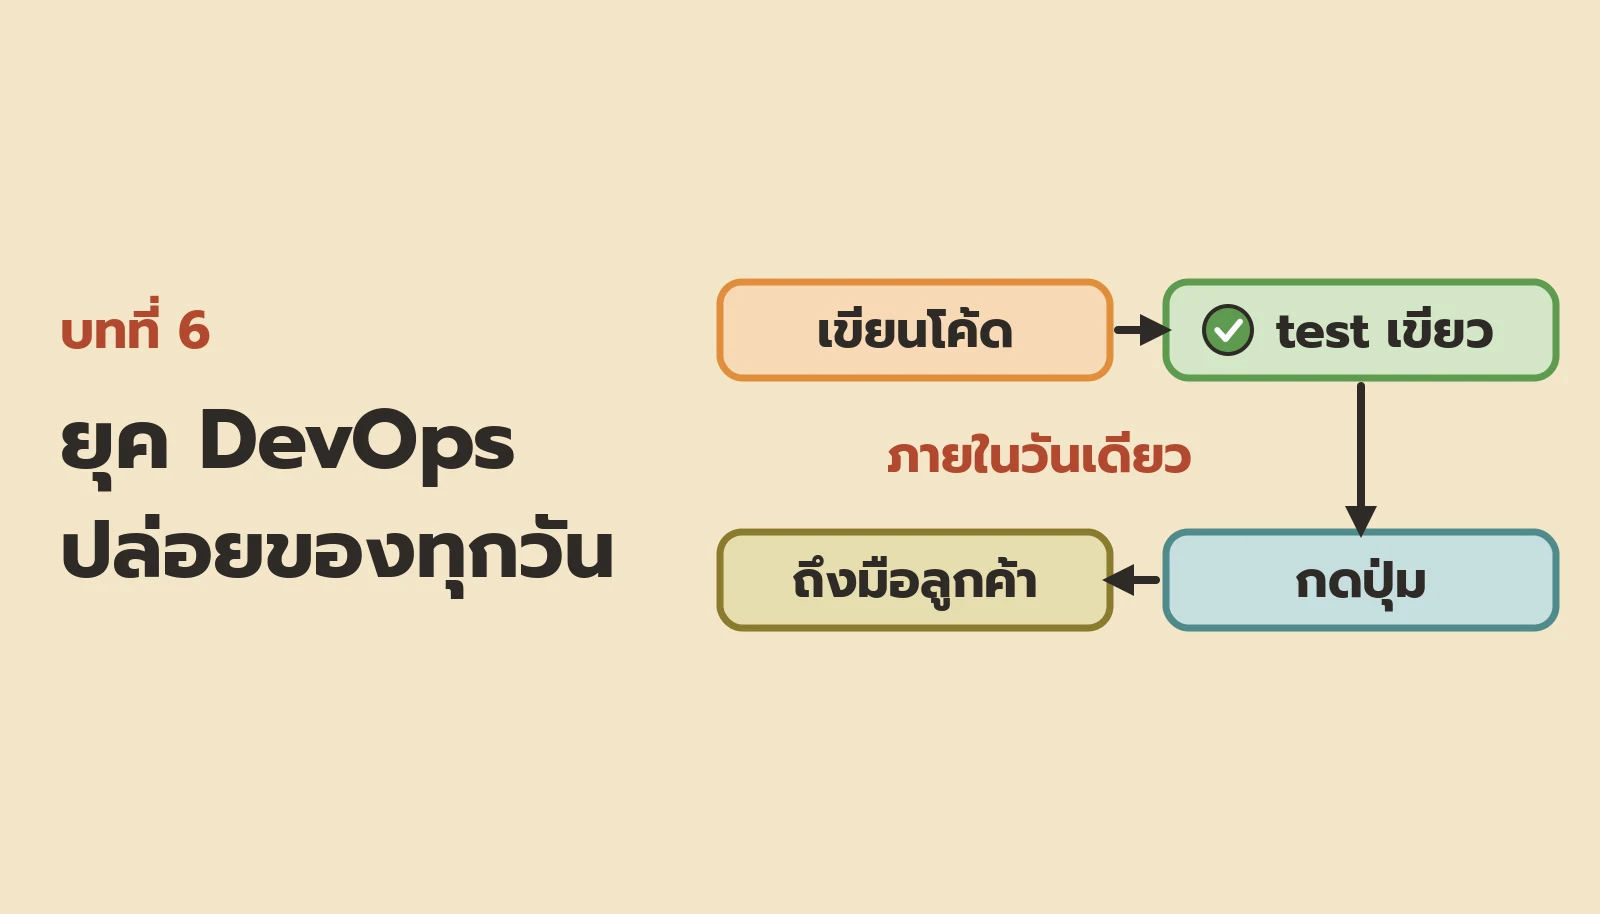
ตอนที่ 6 ยุค DevOps ปี 2008 ร้านค้าออนไลน์เดิมเลิกรอคืนปล่อยของเดือนละครั้ง ให้เครื่องช่วย test ติดตั้ง เตรียม server แทนคน จนหกสัปดาห์เหลือไม่กี่ชั่วโมง
บันทึกส่วนตัว / IT GENIUS
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 5: ยุค Agile รอบละ 2 สัปดาห์
2026-11-03 · #IT #AI
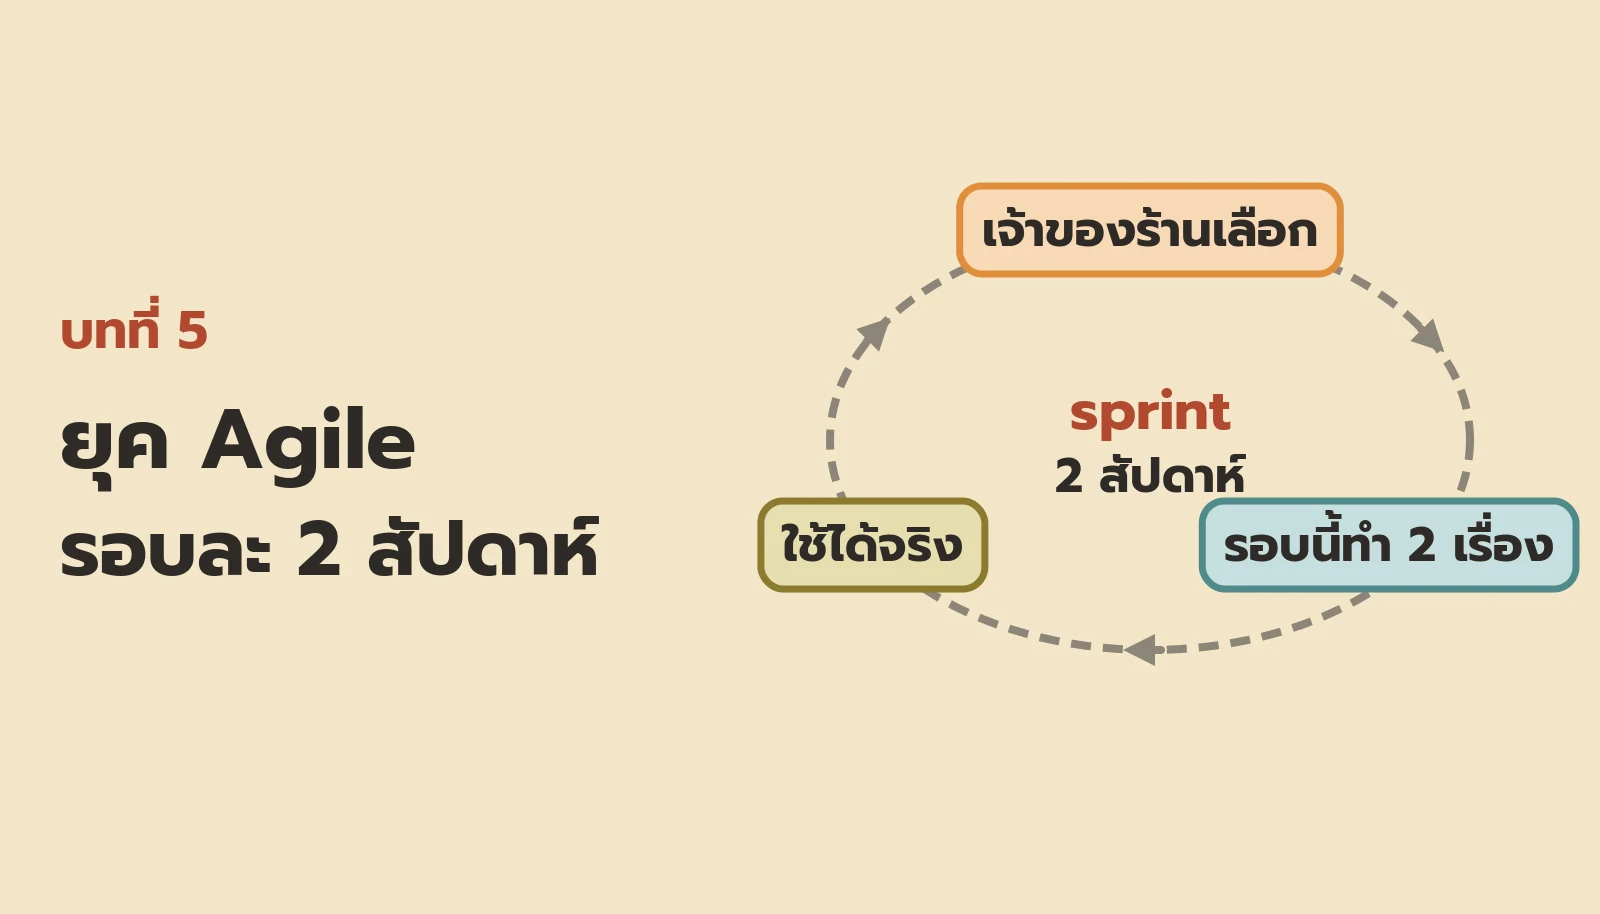
ตอนที่ 5 ยุค Agile ปี 1999 ทีมเล็กทำร้านค้าออนไลน์ ส่งของที่ลูกค้าใช้ได้จริงทุกสองสัปดาห์ ให้เจ้าของร้านเลือกงานเอง พร้อม CVS, Bugzilla และ test อัตโนมัติ
บันทึกส่วนตัว / IT GENIUS
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 4: ยุค Iterative ทำทีละรอบ
2026-11-03 · #IT #AI
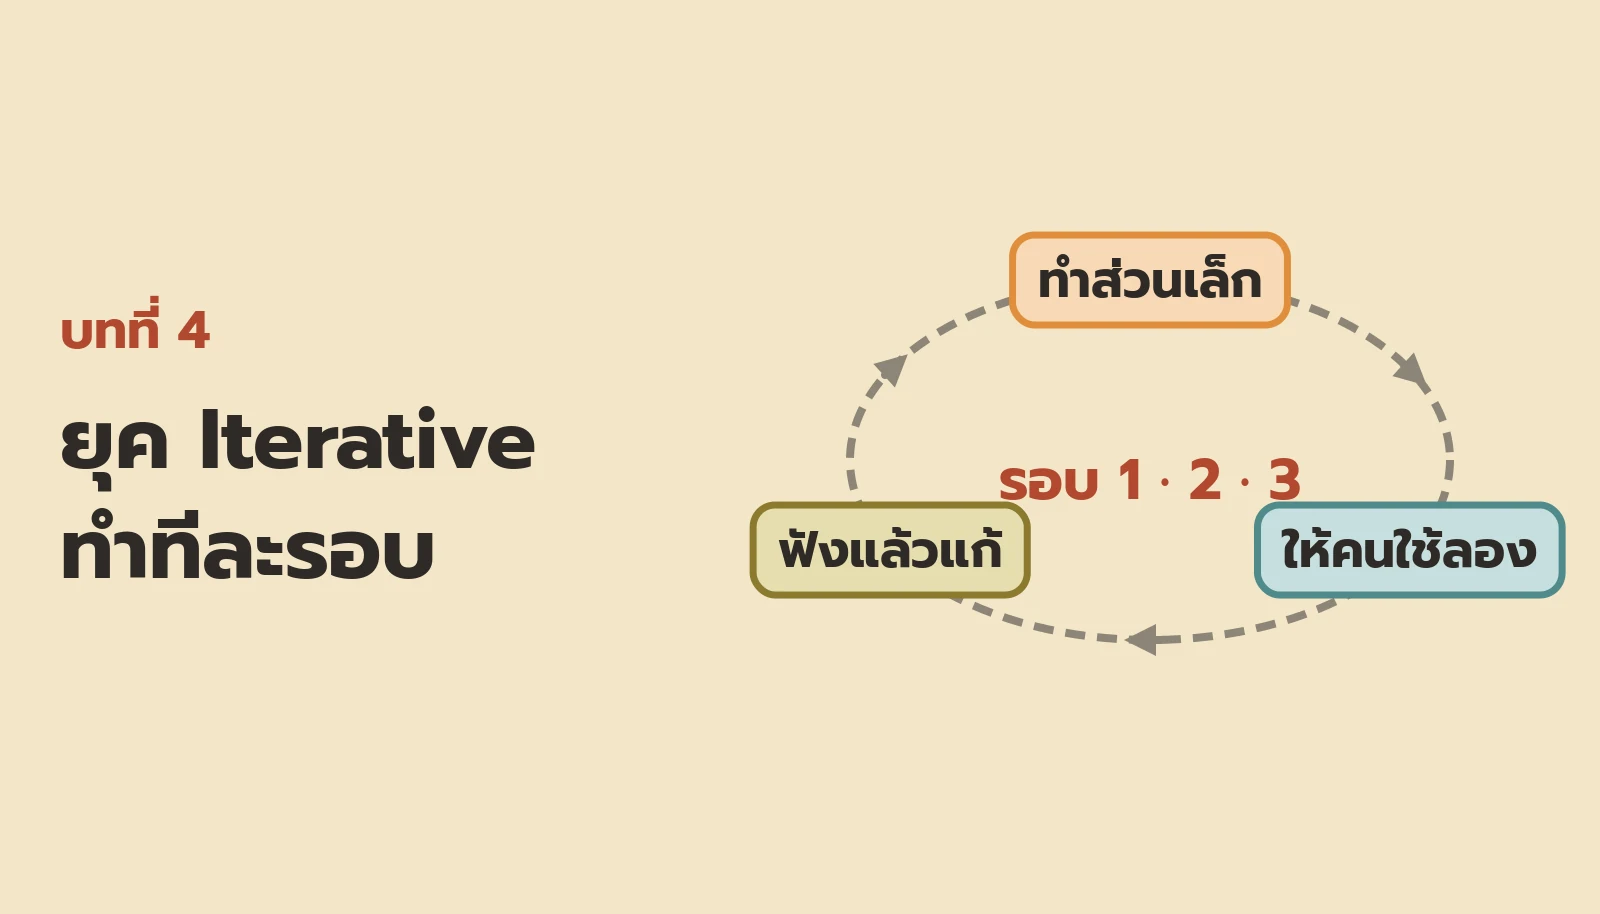
ตอนที่ 4 ยุค Iterative ปี 1986 ต้นทำระบบยืมคืนหนังสือให้ห้องสมุด ไม่รอเดือนที่ 14 แต่ทำทีละรอบให้คนใช้ลองก่อน พร้อมเครื่องมือใหม่อย่าง vi, make และ RCS
บันทึกส่วนตัว / IT GENIUS
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 3: ยุคทีมใหญ่กับ Waterfall
2026-11-03 · #IT #AI
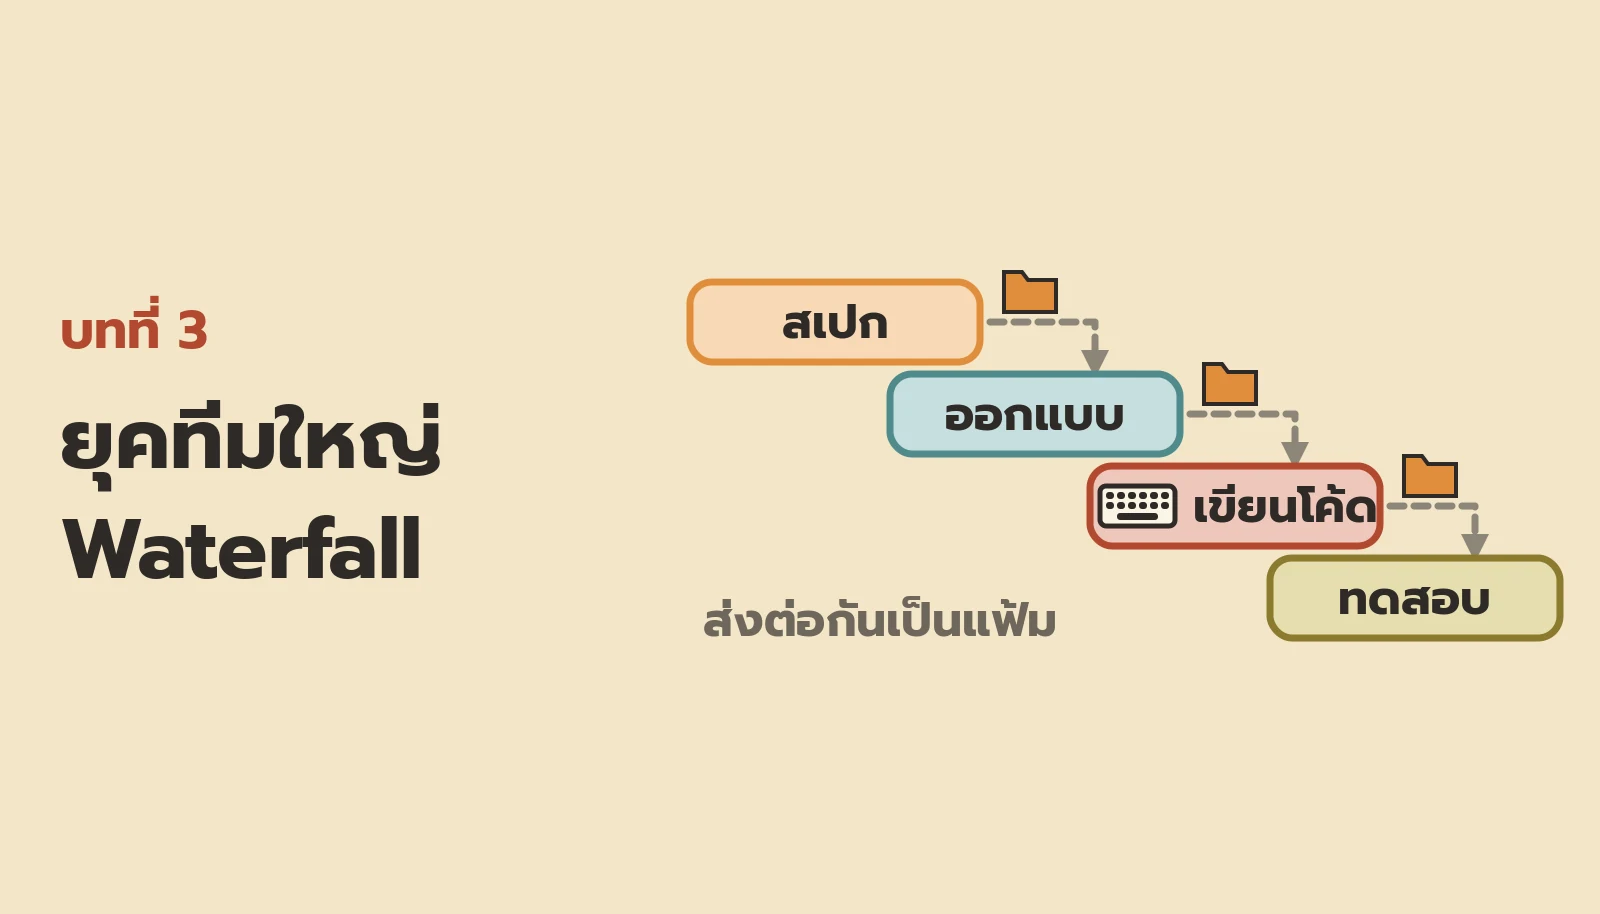
ตอนที่ 3 ยุค 1960 ทีมใหญ่ขึ้น ภาษาอ่านง่ายขึ้น แต่โปรเจกต์ยังช้าและงบบาน จนเกิดคำว่า software crisis และ Waterfall ที่คนเข้าใจผิดมาตลอด
บันทึกส่วนตัว / IT GENIUS
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 2: ยุคบัตรเจาะรู ปี 1950
2026-11-03 · #IT #AI
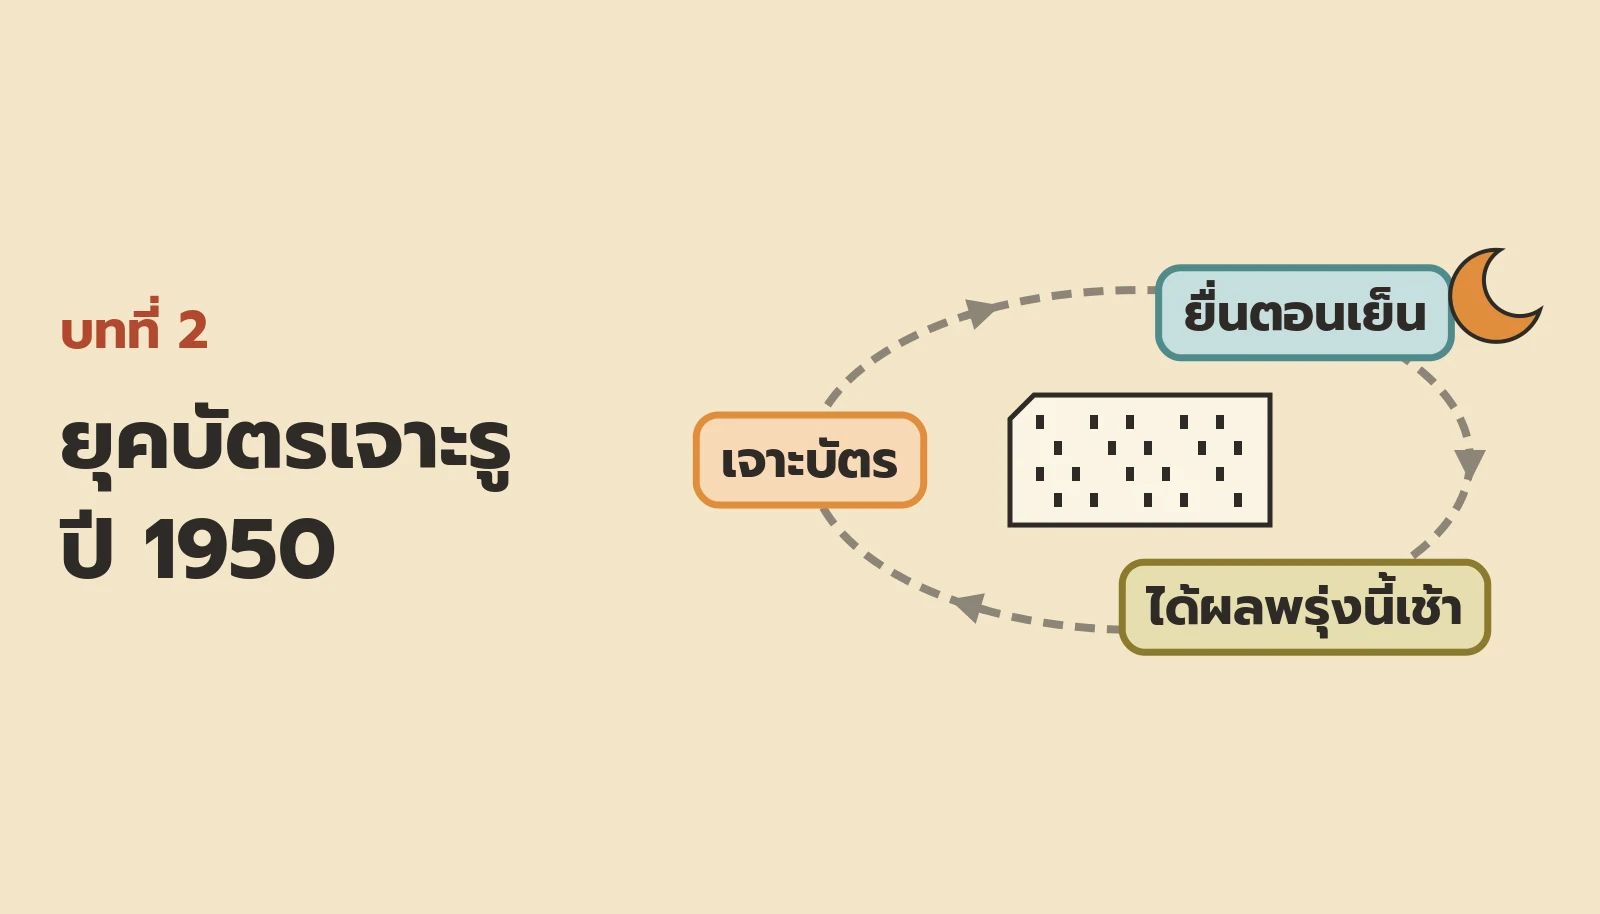
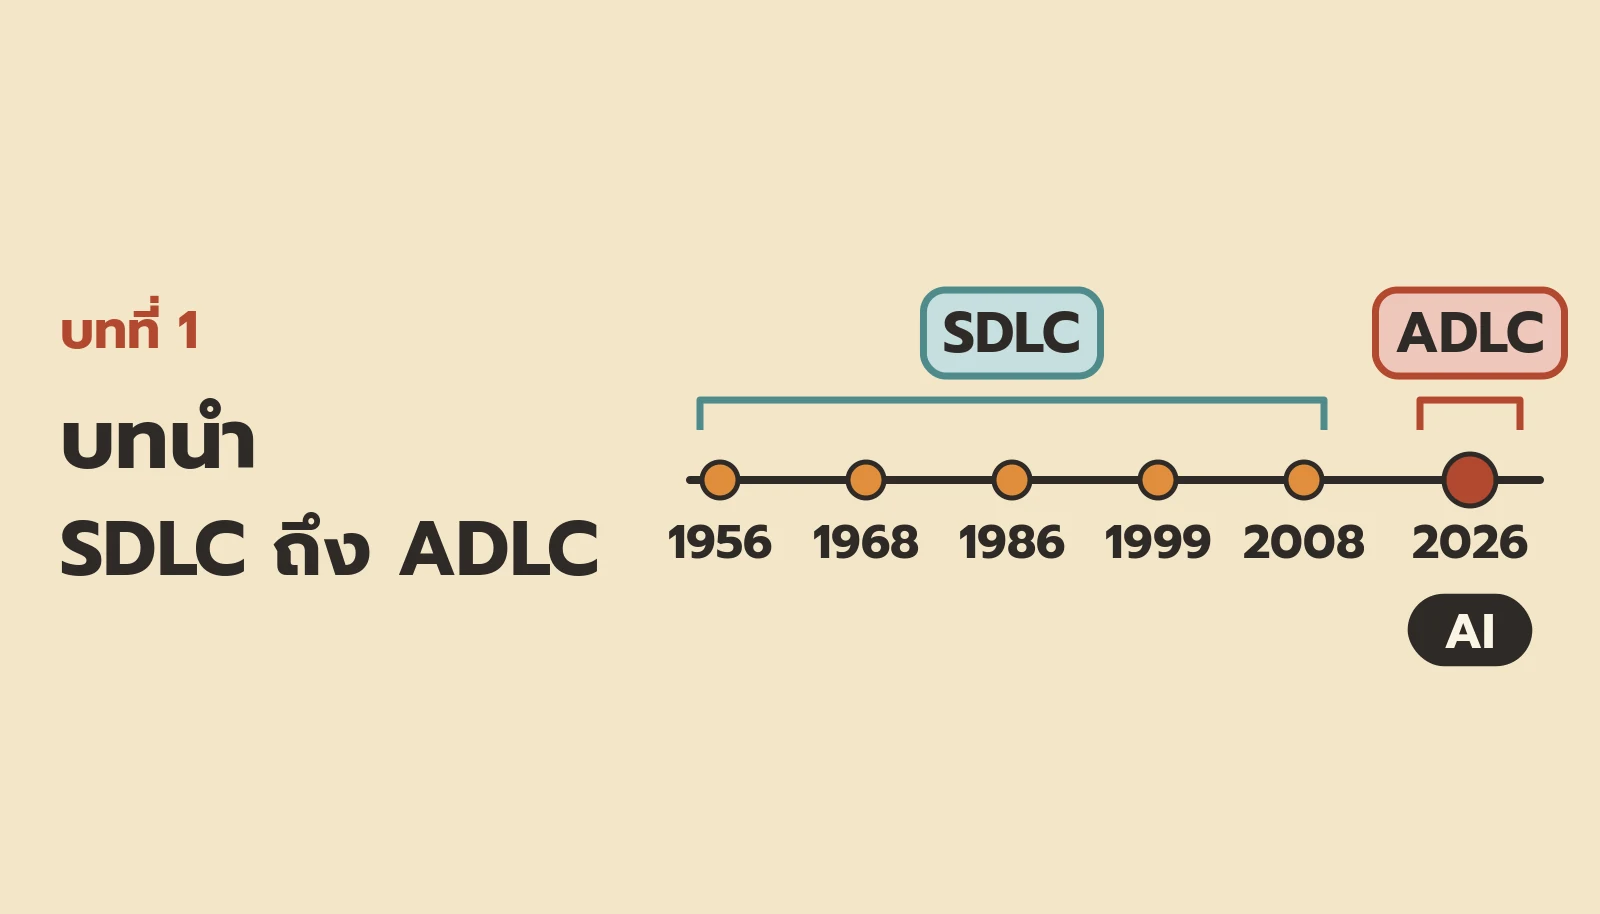
ตอนที่ 2 ย้อนไปยุค 1950 ที่โปรแกรมคือปึกบัตรเจาะรู ส่งให้ operator แล้วรอผลข้ามวัน พลาดตัวเลขตัวเดียวเสียไปหลายวัน เล่าผ่านโปรแกรมเมอร์สมมติปี 1956
บันทึกส่วนตัว / IT GENIUS
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 1: บทนำ
2026-10-30 · #IT #AI
ตอนที่ 1 ของซีรีส์ เมื่อผมอยากทำซอฟต์แวร์ใช้เอง บันทึกการเรียน Software Development ฉบับลงมือเอง ไล่ตั้งแต่ยุคเขียน machine language เป็นเลขศูนย์กับหนึ่ง ผ่าน Waterfall, Agile, Continuous Delivery ที่ Netflix จนถึง ADLC ยุคที่ AI agent ลงมือทำงานเอง แต่ละตอนผมจะลองทำตามวิธีของยุคนั้นจริงๆ แล้วจดว่าได้เรียนรู้อะไร
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 48 : P3 - เมื่อสภาต้องรู้: Risk Acceptance ที่รับไม่ได้ + ปิดซีรีส์
2026-07-05 · #Auditor
บทที่หนักที่สุดของ CAE: เมื่อฝ่ายบริหารยืนยันรับ risk ที่องค์กรรับไม่ไหว — คุยกับ senior management ก่อน ยังไม่จบค่อยยกให้ board ตัดสิน โดย CAE ไม่ตัดสินแทนและไม่ลงมือแก้เอง พร้อมกฎ follow-up สองขา (ได้ผลจริง หรือมีคนรับความเสี่ยงอย่างเป็นทางการ) ตารางกับดักรวมทั้ง Part 3 และปิดซีรีส์ด้วย 5 บทเรียนใหญ่ตลอดเส้น ตราตั้ง→ภารกิจ→แม่ทัพ
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 47 : P3 - สื่อสารผลให้ขยับ: Effective Communication + Closing
2026-07-05 · #Auditor
หลักสื่อสารผลตาม the Standards (ถูกต้อง ชัด กระชับ ทันเวลา สร้างสรรค์), แยก finding-conclusion-recommendation, interim report เรื่องด่วน, กระบวนการปิดงาน exit conference, ใครได้รายงานเต็มใครได้แค่สรุป, แก้ error แล้วต้องแจ้งทุกคน, เห็นต่างเขียนสองฝั่ง, เรื่องอ่อนไหวรายงานในสายก่อน — ครบทุกกับดัก CIA Part 3
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 46 : P3 - ตามจนจบ: Monitoring การ Implement
2026-07-05 · #Auditor
ปิดวงรอบงานตรวจด้วย follow-up ที่ the Standards บังคับ — ทำไม 'กำลังดำเนินการครับ' ถึงเชื่อไม่ได้ถ้าไม่มีหลักฐาน, ใครเป็นเจ้าของงานติดตาม (CAE ไม่ใช่ฝ่ายบริหาร), ยืนยัน effectiveness ไม่ใช่แค่ 'ทำเสร็จ', และบันได escalation ที่ต้องไต่ทีละขั้นจากผู้จัดการถึง board
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 45 : P3 - ผลตรวจ → Action Plans: ใครแก้ ใครรับ risk
2026-07-05 · #Auditor
รายงานตรวจส่งแล้วปัญหายังอยู่ ใครเป็นเจ้าของการแก้ — แยก recommendation ของผู้ตรวจ ออกจาก action plan ของ management, ไล่บันได criteria-condition-conclusion-recommendation, root cause ก่อนลงดาบ, เห็นต่างให้เดินตาม methodology, และหน้าที่ CAE ในการประเมิน residual risk เทียบ risk appetite เมื่อ management เลือกรับ risk ไว้เอง
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 44 : P3 - เมื่อกองไม่ผ่านมาตรฐาน + KPI ของกองเอง
2026-07-05 · #Auditor
เมื่อผล external assessment ตัดสินว่ากองผู้ตรวจ 'ไม่ conform' ต้องเปิดเผยยังไง—แจ้งใคร ใช้คำอะไรได้/ไม่ได้ แจ้งก่อนหรือแก้ก่อน—แล้วปิดด้วยวิธีวัด KPI ของกองเองครบทั้ง 6 ตระกูล (effectiveness/efficiency/financial/operational/productivity/quality) แยกการนับจำนวนออกจากการวัดผลลัพธ์จริง ตามกับดักที่ข้อสอบ CIA Part 3 ชอบวาง
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 43 : P3 - ใครตรวจผู้ตรวจ: QAIP
2026-07-05 · #Auditor
เจาะ Quality Assurance and Improvement Program (QAIP): CAE เป็นเจ้าของโปรแกรมเสมอ ไม่ใช่ board, แยก internal assessment (ongoing monitoring + periodic self-assessment) จาก external assessment ทุก 5 ปี, ทางลัดเดียวคือ self-assessment ที่คนนอกรับรอง, และเงื่อนไขความอิสระของผู้ประเมิน — ครบทุกกับดักที่ CIA Part 3 ชอบวาง
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 42 : P3 - แหล่งงาน + ประสานผู้ให้ความเชื่อมั่นรายอื่น
2026-07-05 · #Auditor
งานตรวจมาจากไหนได้บ้าง — management request, ข้อบังคับ, whistleblower, การประเมินการควบคุม, และเทคโนโลยีใหม่ที่ตรวจต้องเล็ง data security ก่อน cost/speed/UI เสมอ · แล้วเมื่อกองตรวจไม่ได้ทำงานเจ้าเดียว ต้องประสานกับ compliance, QA, ผู้สอบบัญชีภายนอก ผ่าน assurance map และ Three Lines Model โดย CAE เป็นคนประสาน board เป็นคนกำกับ และจะพิงงานคนอื่นได้ต่อเมื่อประเมิน objectivity, independence, competence, due professional care ก่อน ไม่ใช่ดูค่าจ้างหรือขนาดทีม
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 41 : P3 - แผนตรวจทั้งอาณาจักร: Risk-Based Audit Plan
2026-07-05 · #Auditor
วางแผนตรวจทั้งอาณาจักรด้วยความเสี่ยงเป็นตัวตั้ง — สร้าง audit universe, ประเมิน risk (impact x likelihood) ทั้งกระดาน, จัดลำดับตามความเสี่ยงจริงไม่ใช่ความสะดวก, แผนต้อง dynamic ทบทวนใหม่ทุกครั้งที่มีการเปลี่ยนแปลง, CAE ทำแผนโดยฟัง input จาก board + senior management ที่ทั้งคู่ร่วมกันอนุมัติ, จัดคนให้ทักษะตรงงานเสี่ยงสูง และสื่อสารความเสี่ยงที่คุมไม่ได้เพราะทรัพยากรไม่พออย่างโปร่งใส
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 40 : P3 - คุยกับสภา: การสื่อสารของ CAE
2026-07-05 · #Auditor
CAE มีเวลาไม่กี่นาทีต่อไตรมาสหน้าสภา จะพูดอะไรก่อน — แยก formal กับ informal communication, รายงาน audit plan และการเปลี่ยนแปลงที่กระทบ mandate/charter, ยืนยัน independence ตรงถึง board, สื่อสาร significant risk exposures ตามลำดับ discuss กับ management ก่อน escalate ถึง board ทีหลัง, และกฎเหล็ก CAE สื่อสารความเสี่ยง ไม่ลงมือแก้เอง เพราะการแก้ทำลายความเป็นอิสระ
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 39 : P3 - ยุทธศาสตร์ของกอง: align กับความคาดหวัง
2026-07-05 · #Auditor
เปิด Part 3 ด้วยยุทธศาสตร์ของกองผู้ตรวจ — internal audit strategy ต้องหนุน business strategy และ risk landscape ขององค์กร แยก mission (ตอนนี้) จาก vision (อนาคต), ผูก resource plan เข้ากับ strategy โดยจัดคนตามความเสี่ยงและทักษะที่ตรงงาน ไม่ใช่จ้างเพิ่มมั่วๆ, ใช้ SWOT (S/W ในองค์กร O/T นอกองค์กร) กับ gap analysis ให้ถูกจังหวะ และรู้ว่าสัญญาณไหนคือ trigger จริงที่ต้องรื้อ strategy — การเปลี่ยนวัตถุประสงค์/โครงสร้าง/ความเสี่ยงหลักขององค์กร ไม่ใช่ระบบใหม่ กฎใหม่ หรือคนลาออก ที่ข้อสอบชอบวางมาหลอก
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 38 : P3 - บริหารกอง: Methodologies · คน · เงิน · เทคโนโลยี
2026-07-05 · #Auditor
กองผู้ตรวจการก็เป็นหน่วยธุรกิจที่ต้องบริหาร: CAE ตั้ง methodologies เมื่อไหร่ต้องรื้อ, งบประมาณอิงความเสี่ยง+stakeholder, สรรหา-พัฒนา-รักษาคน (นิยามงานก่อนหาคน, mentoring, job enlargement vs enrichment vs rotation), จ้าง BPO ช่วยงานตรวจแต่โอนความรับผิดชอบไม่ได้, ทีมหลากวัฒนธรรมกับ CQ และเส้นแนะนำได้-ห้ามลงมือทำเองที่ข้อสอบ CIA Part 3 ชอบหลอก
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 37 : P3 - Storyboard: วันแรกของแม่ทัพ
2026-07-05 · #Auditor
เปิดซีรีส์ CIA Part 3 ด้วยวันแรกของผู้ตรวจที่เพิ่งได้เลื่อนเป็น CAE แล้วกางแผนที่ทั้ง Part ออกเป็น 4 กอง: บริหารกองผู้ตรวจ (คน เงิน IT กลยุทธ์) วางแผนตรวจทั้งอาณาจักรแบบ risk-based คุมคุณภาพกองด้วย QAIP กับ external assessment และกองใหญ่สุดคือสื่อสารผลตรวจ ประเมิน residual risk แจ้ง risk acceptance และติดตาม action plan จนถึง escalation พร้อมจุดยืนว่าเกือบครึ่งของข้อสอบ Part 3 อยู่ที่กองสุดท้าย ผลตรวจกับการติดตาม
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 36 : P2 - คุมทีม + ส่งรายงาน + ปิด Part 2
2026-07-05 · #Auditor
ปิด Part 2 ด้วยงานสองด้านสุดท้ายของหัวหน้าทีมตรวจ - supervision (มอบงาน รีวิว workpapers ประเมินทีม โดย CAE รับผิดชอบสูงสุดเสมอ) และการสื่อสาร (oral vs written, exit conference, องค์ประกอบบังคับของรายงาน, เรื่องไหนต้อง escalate ถึงใคร, executive summary vs รายงานเต็ม) พร้อมสรุปเส้นทางภารกิจทั้ง Part 2 และตารางกับดักรวม
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 35 : P2 - จากหลักฐานถึงข้อสรุป: Findings + Engagement Conclusion
2026-07-05 · #Auditor
แยก finding (ข้อเท็จจริง) ออกจาก engagement conclusion (ความเห็น) ให้ขาด, เทียบ condition กับ criteria, หา root cause ก่อนฟันธง, และวัดความร้ายแรงที่ผลกระทบ-ความเสี่ยง ไม่ใช่จำนวนนับหรือความรู้สึกคน — ครบทุกกับดักที่ข้อสอบ CIA Part 2 ชอบวาง
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 34 : P2 - สมุดบันทึกภารกิจ: Workpapers
2026-07-05 · #Auditor
กระดาษทำการ (workpapers) คือหลักฐานหลักของภารกิจตรวจ — สรุปว่าคุณภาพวัดที่ 'พอเพียงจนคนใหม่ทำงานซ้ำได้' ไม่ใช่ความสวยงาม, เก็บเฉพาะข้อมูลที่ relevant กับ objective ห้ามเก็บทุกอย่าง, indexing/cross-reference มีไว้เพื่อสอบทานไม่ใช่ค้ำจุน, ทำเพื่อผู้ตรวจสอบภายในและ supervisor เป็นคนสอบทานด้วยการลงชื่อ+วันที่, การเก็บรักษาผูกกับประโยชน์+กฎหมาย (CAE ตั้ง legal counsel อนุมัติ ไม่มีตัวเลขศักดิ์สิทธิ์), security กันการแก้ไข/ย้าย ไม่ใช่กันคนดู, และโชว์ฝ่ายบริหารได้ถ้า CAE อนุมัติ แต่ห้ามเด็ดขาดในคดีทุจริต
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 33 : P2 - วิเคราะห์ II: Analytical Review + เครื่องมือยุคใหม่
2026-07-05 · #Auditor
อ่านตัวเลข 'หน้าตาแปลก' ด้วย analytical review — แยกบันไดวิเคราะห์ descriptive/diagnostic/predictive/prescriptive ตาม verb ในโจทย์, จำว่า analytical เทียบความสมเหตุสมผลภาพรวมไม่ใช่พิสูจน์รายตัว, อ่านสูตร ratio ก่อนเดาสาเหตุ, เจอผลผิดคาดให้ตรวจซ้ำ-หาหลักฐานยืนยันก่อนสรุปทุจริต, และแยก CAAT ให้ขาด — test data/ITF/parallel simulation ใครโปรแกรม ใครข้อมูล, GAS จัดการข้อมูลไม่ตัดสินใจแทนคน, embedded module = ตรวจต่อเนื่อง real-time, ปิดด้วย AI/machine learning ที่ช่วยเร่งแต่ไม่การันตีไม่แทนคน
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 32 : P2 - วิเคราะห์ I: Flowchart + Process Map
2026-07-05 · #Auditor
วาดกระบวนการเป็น flowchart เพื่อเห็นรอยรั่ว — flowchart ช่วย 'เข้าใจ' และชี้ว่า fraud/control gap อาจอยู่ตรงไหน แต่ไม่เคยพิสูจน์ว่า control ทำงานจริง (นั่นต้อง test), เลือกเครื่องมือให้ตรงงาน horizontal flowchart=cross-department+segregation / RACI=ความรับผิดชอบ / DFD=data flow / spaghetti map=การเคลื่อนที่ทางกายภาพ, จำสัญลักษณ์ diamond=decision rectangle=computer trapezoid=manual document=รายงาน triangle=offline storage cylinder=digital storage, และเริ่มทำ process map ด้วยการ walk-through ธุรกรรมจริงจากต้นจนจบ ห้ามเริ่มจากปลายทางหรือ template สำเร็จรูป
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 31 : P2 - คลังแสง Procedures II: Sampling + เลือกอาวุธให้ตรงเป้า
2026-07-05 · #Auditor
ตรวจทุกรายการไม่ไหวก็ต้อง sampling — แยก statistical กับ judgmental, attribute (นับความถี่ผิด) กับ variables (วัดมูลค่า), และรู้ว่าเจอ fraud เมื่อไรห้ามสุ่ม ต้องกวาดทั้ง population; ผูก procedure เข้ากับ objective ด้วยกฎ vouch (ถอยหลังจับของปลอม = overstatement) vs trace (เดินหน้าจับของหาย = completeness), รู้ว่า confirmation พิสูจน์แค่ existence ไม่ใช่มูลค่า/ครบ/เก็บได้, เอกสารถูกปลอมต้องข้ามไปนับของจริง/analytical, และเลือกเครื่องมือให้ตรงกับสิ่งที่มันพิสูจน์ได้จริง
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 30 : P2 - คลังแสง Procedures I: เครื่องมือเก็บหลักฐาน
2026-07-05 · #Auditor
เปิดคลังแสงเครื่องมือเก็บหลักฐานของผู้ตรวจสอบภายใน — inquiry, observation, inspection, vouching กับ tracing (ทิศทางลูกศรคนละทางตอบคนละ assertion: ถอยหลังจับของเกิน เดินหน้าจับของหาย), confirmation ที่พิสูจน์แค่ว่ามีจริงไม่ได้บอกว่าครบ, reperformance กับ recalculation — แต่ละตัวใช้เมื่อไหร่ ให้หลักฐานแรงแค่ไหน ข้อจำกัดตรงไหน พร้อมกับดักเอกสารปลอมและกับดักเลือกเครื่องมือผิดเป้าที่ข้อสอบชอบออก
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 29 : P2 - ลงพื้นที่ II: ถามให้ได้ความจริง
2026-07-05 · #Auditor
ศิลปะของการถามให้ได้ความจริงในภารกิจตรวจสอบ — questionnaire เป็นคำบอกเล่าที่ต้องยืนยันเสมอ, การออกแบบให้สั้น ไม่ระบุชื่อ ถามส่วนตัวท้ายสุด, สี่รูปแบบ CSA (objective/risk/control/process-based) กับสามแนวทางที่แท้จริง, เทคนิคสัมภาษณ์คนที่กำลังตั้งการ์ด, active listening ที่ต้องพักการตัดสิน, และการแยก observation ออกจาก inquiry/inspection พร้อมกับดักตั้งชื่อวิธีที่ข้อสอบชอบสลับ
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 28 : P2 - ลงพื้นที่ I: หลักฐานและคุณภาพของ information
2026-07-05 · #Auditor
ลงพื้นที่เก็บหลักฐานจริง เริ่มจากสามคุณสมบัติที่ information ต้องมี — relevant (เกี่ยวข้องกับเป้า), reliable (ของแท้ ต้นฉบับ อิสระ), sufficient (มากพอที่คนรอบคอบจะเชื่อ) — พร้อมลำดับความน่าเชื่อของแหล่ง: คนนอกชนะคนใน เอกสารชนะคำพูด เห็นเองชนะฟังต่อ ต้นฉบับชนะสำเนา และการจำแนก information เป็น external / internal / external-internal / internal-external กับสี่ชนิดหลักฐาน physical / documentary / analytical / testimonial ที่ข้อสอบชอบสลับนิยามมาหลอก
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 27 : P2 - Work Program: แผนที่ก่อนออกเดิน
2026-07-05 · #Auditor
engagement work program คือแผนที่ที่ผูก procedures เข้ากับ objectives ต้องเขียนท้ายสุดของการวางแผนและ CAE อนุมัติก่อนเริ่ม+เมื่อแก้ — มันคือรายการขั้นตอน ไม่ใช่กระดาษทำการหรือข้อสรุป เจอช่องโหว่ให้ประเมินและแจ้งหัวหน้าอย่าแก้เอง พร้อมมองภารกิจเป็น project เล็กๆ แยก business doc/project doc/OPA/EEF และ process group ที่ข้อสอบชอบสลับ
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 26 : P2 - จัดทีม: Engagement Resources
2026-07-05 · #Auditor
จัดทีมและทรัพยากรของภารกิจตรวจให้พอดี — ระบุ type กับ quantity ของ resources ตาม nature/complexity/เวลาของงาน, แยก sufficient (ปริมาณ) กับ appropriate (ส่วนผสมทักษะ) ให้ขาด, งานเฉพาะทางต้องใช้คนเชี่ยวชาญหรือ outsource ห้ามพึ่งพนักงานที่ถูกตรวจ, สรุปงบหลัง preliminary survey ที่ CAE อนุมัติ และกฎเจอทรัพยากรไม่พอต้อง reassess แล้ว escalate ถึง CAE/board ห้ามเงียบหรือตัด scope เอง
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 25 : P2 - วงจรธุรกิจ: ขาย-ซื้อ-จ่ายเงินเดือน
2026-07-05 · #Auditor
เดินเงินตามวงจรธุรกิจสามวงหลัก — sales-receivables (จุดที่การขโมยซ่อนในบัญชีลดหนี้), purchases-payables กับ three-way match ที่ไม่ครบสามใบห้ามจ่าย, payroll ที่ต้องแยก authorize/record/custody กันพนักงานผี พร้อมกับดักเลือก control ให้ตรงกระบวนการที่ข้อสอบ P2 ชอบวาง
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 24 : P2 - เตรียมของ IV: วัดผลงานให้เป็น
2026-07-05 · #Auditor
วัดผลงานองค์กรให้เป็นก่อนเข้าห้องสอบ CIA Part 2 : อัตราส่วนการเงินสี่หมวด (liquidity/solvency/activity/profitability), cash conversion cycle, ROI, จุด pivot 1.0 ของ ratio, balanced scorecard สี่มุมมอง, benchmarking แต่ละชนิด และ Pareto 80/20 — พร้อมกับดักที่ข้อสอบชอบวาง
บันทึกส่วนตัว / เรื่องที่เรียน เรื่องที่อ่าน
CIA Series ตอนที่ 23 : P2 - เตรียมของ III: อ่านงบให้เป็นภาษาผู้ตรวจ
2026-07-05 · #Auditor
อ่านงบให้เป็นภาษาผู้ตรวจ — งบ 4 ตัวเชื่อมกันยังไง (งบดุลคือรูปถ่าย งบกำไรขาดทุนคือหนัง), accrual ชนะ cash เพราะสะท้อนความจริงและ GAAP/IFRS บังคับ, current vs noncurrent เลือกช่วงที่ยาวกว่า, จัดประเภทหลักทรัพย์ก่อนค่อยรู้มูลค่า, ปันผลหุ้นไม่กระทบทุน, cash flow แยกตามสินทรัพย์ที่แตะ, ratio หลัก liquidity/activity/profitability พร้อม net working capital และ operating profit margin — และกับดักที่ข้อสอบชอบวางทุกจุด
2026
50 โพสต์
11-04
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 13: บริษัทที่ 2 วันแรก
#IT #AI
11-04
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 12: 30 นาทีต่อสัปดาห์
#IT #AI
11-04
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 11: สัญญาที่ต้องเขียน
#IT #AI
11-04
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 10: agent ใช้เงินแทนเรา
#IT #AI
11-04
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 9: ถ้าระบบพังตอนตีสาม
#IT #AI
11-04
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 8: codebase ที่ไม่เน่า
#IT #AI
11-04
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 7: ผ่านด่านและถอยได้
#IT #AI
11-04
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 6: ลูกค้าส่งงานมาท่วม
#IT #AI
11-04
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 5: agent ไม่ใช่ตัวเรา
#IT #AI
11-04
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 4: กฎของบ้านที่ระบบคุม
#IT #AI
11-04
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 3: ออกแบบก่อน agent ทำ
#IT #AI
11-04
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 2: ถามก่อนว่าใครอยากได้
#IT #AI
11-04
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ภาค 2 ตอนที่ 1: คนเดียวสวมกี่หมวก
#IT #AI
11-03
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 11: ADLC ครบวง ใครถือกุญแจ
#IT #AI
11-03
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 10: ยุคที่ AI agent ลงมือเอง
#IT #AI
11-03
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 9: AI ผู้ช่วยข้างคีย์บอร์ด
#IT #AI
11-03
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 8: SDLC ครบวง งานผ่านใครบ้าง
#IT #AI
11-03
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 7: ยุค DevOps พังแล้วฟื้นไว
#IT #AI
11-03
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 6: ยุค DevOps ปล่อยของทุกวัน
#IT #AI
11-03
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 5: ยุค Agile รอบละ 2 สัปดาห์
#IT #AI
11-03
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 4: ยุค Iterative ทำทีละรอบ
#IT #AI
11-03
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 3: ยุคทีมใหญ่กับ Waterfall
#IT #AI
11-03
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 2: ยุคบัตรเจาะรู ปี 1950
#IT #AI
10-30
เมื่อผมอยากทำซอฟต์แวร์ใช้เอง ตอนที่ 1: บทนำ
#IT #AI
07-05
CIA Series ตอนที่ 48 : P3 - เมื่อสภาต้องรู้: Risk Acceptance ที่รับไม่ได้ + ปิดซีรีส์
#Auditor
07-05
CIA Series ตอนที่ 47 : P3 - สื่อสารผลให้ขยับ: Effective Communication + Closing
#Auditor
07-05
CIA Series ตอนที่ 46 : P3 - ตามจนจบ: Monitoring การ Implement
#Auditor
07-05
CIA Series ตอนที่ 45 : P3 - ผลตรวจ → Action Plans: ใครแก้ ใครรับ risk
#Auditor
07-05
CIA Series ตอนที่ 44 : P3 - เมื่อกองไม่ผ่านมาตรฐาน + KPI ของกองเอง
#Auditor
07-05
CIA Series ตอนที่ 43 : P3 - ใครตรวจผู้ตรวจ: QAIP
#Auditor
07-05
CIA Series ตอนที่ 42 : P3 - แหล่งงาน + ประสานผู้ให้ความเชื่อมั่นรายอื่น
#Auditor
07-05
CIA Series ตอนที่ 41 : P3 - แผนตรวจทั้งอาณาจักร: Risk-Based Audit Plan
#Auditor
07-05
CIA Series ตอนที่ 40 : P3 - คุยกับสภา: การสื่อสารของ CAE
#Auditor
07-05
CIA Series ตอนที่ 39 : P3 - ยุทธศาสตร์ของกอง: align กับความคาดหวัง
#Auditor
07-05
CIA Series ตอนที่ 38 : P3 - บริหารกอง: Methodologies · คน · เงิน · เทคโนโลยี
#Auditor
07-05
CIA Series ตอนที่ 37 : P3 - Storyboard: วันแรกของแม่ทัพ
#Auditor
07-05
CIA Series ตอนที่ 36 : P2 - คุมทีม + ส่งรายงาน + ปิด Part 2
#Auditor
07-05
CIA Series ตอนที่ 35 : P2 - จากหลักฐานถึงข้อสรุป: Findings + Engagement Conclusion
#Auditor
07-05
CIA Series ตอนที่ 34 : P2 - สมุดบันทึกภารกิจ: Workpapers
#Auditor
07-05
CIA Series ตอนที่ 33 : P2 - วิเคราะห์ II: Analytical Review + เครื่องมือยุคใหม่
#Auditor
07-05
CIA Series ตอนที่ 32 : P2 - วิเคราะห์ I: Flowchart + Process Map
#Auditor
07-05
CIA Series ตอนที่ 31 : P2 - คลังแสง Procedures II: Sampling + เลือกอาวุธให้ตรงเป้า
#Auditor
07-05
CIA Series ตอนที่ 30 : P2 - คลังแสง Procedures I: เครื่องมือเก็บหลักฐาน
#Auditor
07-05
CIA Series ตอนที่ 29 : P2 - ลงพื้นที่ II: ถามให้ได้ความจริง
#Auditor
07-05
CIA Series ตอนที่ 28 : P2 - ลงพื้นที่ I: หลักฐานและคุณภาพของ information
#Auditor
07-05
CIA Series ตอนที่ 27 : P2 - Work Program: แผนที่ก่อนออกเดิน
#Auditor
07-05
CIA Series ตอนที่ 26 : P2 - จัดทีม: Engagement Resources
#Auditor
07-05
CIA Series ตอนที่ 25 : P2 - วงจรธุรกิจ: ขาย-ซื้อ-จ่ายเงินเดือน
#Auditor
07-05
CIA Series ตอนที่ 24 : P2 - เตรียมของ IV: วัดผลงานให้เป็น
#Auditor
07-05
CIA Series ตอนที่ 23 : P2 - เตรียมของ III: อ่านงบให้เป็นภาษาผู้ตรวจ
#Auditor