สารบัญ
Series: CyberSecurity Foundation — รากฐาน Security สำหรับยุค AI (ภาษาคน)
Part 0 — WHY: เมืองนี้ทำไมต้องมียาม
- EP.00 (Prologue) — 5 Generations + PPT + CISA vs CISA
- EP.01 — Cybersecurity คือเรื่องของคุณ
- EP.02 — 4 เคสที่เปลี่ยนวงการ
- EP.03 — CIA Triad
- EP.04 — Defense in Depth + Diversity
- EP.05 — Assume Breach + Risk
Part 1 — HOW: ระบบนิเวศของเมือง
- EP.06 — ระบบนิเวศของโจร
- EP.07 — ระบบนิเวศของผู้ป้องกัน: Blue / Red / Purple
- EP.08 — Framework: ISO / NIST / COBIT / CIS
- EP.09 — Compliance Theater
Part 2 — Identity: บัตรประชาชน + กุญแจห้อง
- EP.10 — IAM Lifecycle
- EP.11 — Authentication: 3 Factors + AAA
- EP.12 — Password 101
- EP.13 — MFA + Biometric
- EP.14 — Kerberos
- EP.15 — Federation + SSO
- EP.15.5 — Web Services Trio: SOAP / WSDL / UDDI (Primer)
- EP.16 — Authorization: RBAC / ABAC / MAC / DAC
- EP.17 — PAM + Zero Trust
Part 3 — Data: ของในเซฟ
- EP.18 — Data Classification + Lifecycle
- EP.19 — Cryptography 101
- EP.20 — Symmetric Crypto: AES
- EP.21 — Asymmetric Crypto: RSA + DH
- EP.22 — Hashing: SHA Family
- EP.23 — PKI + Certificates
- EP.24 — TLS / HTTPS
- EP.25 — Email Security: SPF / DKIM / DMARC
- EP.26 — Privacy Engineering
Part 4 — Infrastructure: ถนน กำแพง ท่อ
- EP.26.5 — Network Anatomy: 7 ชั้นของถนนในเมือง (Primer)
- EP.27 — Network Basics + Firewall Generations
- EP.28 — Segmentation + DMZ + Microsegmentation
- EP.29 — IDS / IPS / WAF / RASP
- EP.30 — VPN + Proxy + DNS Security
- EP.31 — DDoS + DLP
- EP.32 — Cloud + Shared Responsibility
- EP.32.5 — Cloud Stack Anatomy: 9 ชั้นของระบบ (Primer)
- EP.33 — Container + Kubernetes Security
- EP.33.5 — Beyond Container: MicroVM / Wasm / Unikernel
- EP.34 — DevSecOps + Shift-Left
- EP.35 — Mobile + Wireless
- EP.36 — IoT + OT / ICS Security ← คุณอยู่ตรงนี้
- EP.37 — Remote Work + ZTNA
- EP.38 — AI Security + Blockchain Security
Part 5 — Operations: ตำรวจ ดับเพลิง สืบสวน
- EP.39 — Kill Chain + MITRE ATT&CK
- EP.40 — Social Engineering: Phishing / BEC / Vishing
- EP.41 — Malware Taxonomy
- EP.42 — Web App Attacks: OWASP Top 10
- EP.43 — Detection: SOC + SIEM + EDR / XDR / SOAR
- EP.44 — Threat Hunting + Deception
- EP.45 — Vuln Scan / Pen Test / Red Team / BAS
- EP.46 — Incident Response (NIST 800-61)
- EP.47 — Digital Forensics
Part 6 — Governance: เทศบาล + กฎหมายเมือง
ครับ — EP.35 ผมพาคุณดู mobile + wireless — พนักงานที่ทำงานนอกตึก + สัญญาณวิทยุที่บินอยู่ในอากาศ. คุณรู้แล้วว่า — mobile device ของพนักงานคือ endpoint ที่ออกจากกำแพงเมือง + ต้องมี MDM จัดการ + Wi-Fi มี WPA3 + Bluetooth มี BlueBorne / KNOB + cellular มี IMSI catcher ที่ดักฟัง 5G ได้ในเงื่อนไขจำเพาะ. ทุกอย่างที่คุยใน EP.35 — เป็นของที่คนทั่วไปคิดว่า “นี่คือ IT” — มือถือ, laptop, Wi-Fi, BT
แต่ EP.36 จะเปิดประเด็นที่ผู้บริหารไทย คิดน้อยที่สุด — และเป็นช่องโหว่ที่โจรชอบที่สุดในรอบ 10 ปี
ลองนึกฉากครับ — โรงแรม casino ที่ลาสเวกัส. ปี 2017. ฝ่าย IT มี firewall NGFW ระดับโลก + EDR ครบ + segmentation ละเอียด. ผ่าน pen test รัวๆ. แต่อยู่ดีๆ — ฐานข้อมูล high-roller (ลูกค้า VIP ที่เล่นเงินหลักล้านดอลลาร์ต่อหัว) หลุดออกไปนอกบริษัท 10GB
ตำรวจไซเบอร์ตามรอย. ทางเข้าของโจร — ไม่ใช่ laptop ของพนักงาน. ไม่ใช่ Wi-Fi guest. ไม่ใช่ phishing email
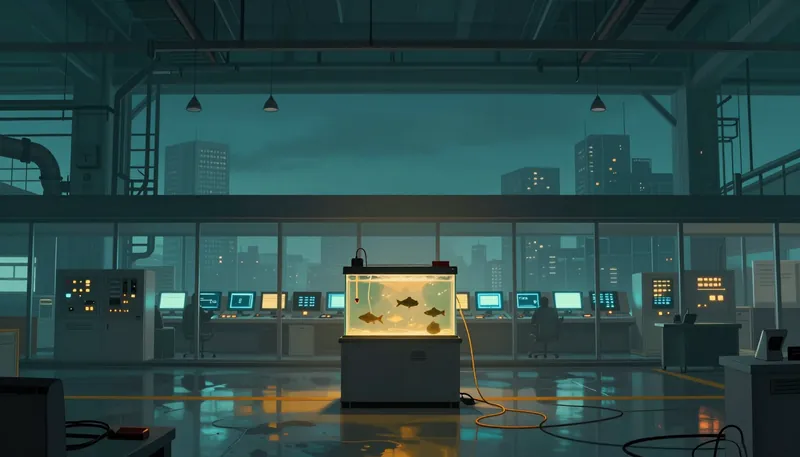
โจรเข้ามาทาง เทอร์โมมิเตอร์ของตู้ปลา ที่อยู่ใน lobby ของ casino
ครับ — เทอร์โมมิเตอร์ตู้ปลา ที่ต่อ Wi-Fi เพื่อ monitor อุณหภูมิน้ำ + แจ้งเตือนเวลาน้ำเย็นเกินไป — มี firmware ที่ไม่เคย update + รหัสผ่าน default + อยู่ใน network เดียวกับ database server. โจรเข้าเทอร์โมมิเตอร์ → pivot ผ่าน network → ดูดฐานข้อมูลออกผ่านเทอร์โมมิเตอร์ตัวนั้นกลับ
เคสนี้ชื่อ Casino fish tank hack 2017 — เปิดเผยโดย CEO ของ Darktrace ในการพูดที่งานสัมมนา. มันเป็นเคสที่กลายเป็น metaphor ของยุคนี้ — โจรไม่ได้เข้ามาทางประตูหน้า ไม่ได้เข้าทางหน้าต่าง — มันเข้าทางเทอร์โมมิเตอร์ของตู้ปลา
นี่คือโลกของ IoT + OT + ICS ที่ EP.36 พาคุณไปดูครับ
ลองนึกภาพ เมืองที่ของมีค่า ของเราอีกครั้ง. ที่ผ่านมา 9 EPs ของ Part 4 — เราคุยเรื่อง ถนน, ป้อมยาม, ท่อใต้ดิน, เช่าตึกบนคลาวด์, ตู้คอนเทนเนอร์ในโรงงาน. แต่ทั้งหมดที่ผ่านมา — เป็นเรื่องของ IT ที่ทุกคนยอมรับว่าเป็น IT
EP.36 พาคุณดูของอีก 2 ประเภท ที่อยู่ในเมืองเดียวกัน — แต่ไม่มีใครคิดว่าเป็น IT:
- IoT (Internet of Things) — ของในบ้านที่ฝังคอม — สมาร์ทแอร์, สมาร์ทล็อค, smart TV, smart bulb, smart fridge, smart camera, smart watch, รถยนต์รุ่นใหม่, แม้แต่หม้อหุงข้าวบางรุ่น. ทุกอย่างมี chip + OS + Wi-Fi + cloud connection
- OT (Operational Technology) / ICS (Industrial Control Systems) — โรงงาน + โครงสร้างพื้นฐานของประเทศ — เครื่องจักรในโรงงานน้ำตาล, ระบบไฟฟ้าของ MEA / PEA, ระบบน้ำของกปน., รถไฟฟ้า BTS, ระบบเปิดปิดวาล์วของโรงกลั่นน้ำมัน, เครื่องผลิตวัคซีน
ของ 2 ประเภทนี้ — ฝังคอม + ต่อเน็ต — แต่ ไม่ได้ออกแบบมาให้ปลอดภัยจาก hacker. ส่วนใหญ่ออกแบบสมัยที่ “ใครจะไปโจมตีโรงงาน?” ยังเป็นคำถามที่สมเหตุสมผล
เริ่มที่ IoT ก่อนครับ
IoT: ของในบ้านที่ฝังคอม — และทำไมโจรชอบ
ลองนึกบ้านคุณวันนี้ครับ. ในบ้านคุณ — มี กี่อย่าง ที่ต่อ Wi-Fi?
ลองนับ:
- Router Wi-Fi (1)
- มือถือทุกเครื่อง (3-5)
- Smart TV (1-2)
- ลำโพง Bluetooth / Google Home / Alexa (1-3)
- กล้องวงจรปิดในบ้าน (2-8)
- สมาร์ทล็อคประตู (อาจมี)
- หลอดไฟ smart bulb (5-20 หลอด)
- สมาร์ทแอร์ทุกเครื่อง (3-6)
- หุ่นยนต์ดูดฝุ่น (1)
- เครื่องชั่งน้ำหนัก smart (1)
- นาฬิกา smart watch (1-3)
- รถยนต์รุ่นใหม่ที่ต่อแอป (1-2)
- เครื่องฟอกอากาศที่ control ผ่านแอป
บ้านระดับกลางในไทยปี 2026 — มี 15-40 อุปกรณ์ที่ต่อ Wi-Fi. ทุกอย่างมี chip + OS + Wi-Fi + cloud account
นี่คือ Internet of Things (อินเทอร์เน็ตของสรรพสิ่ง) หรือเรียกสั้นๆ ว่า IoT — แนวคิดที่ว่า — อุปกรณ์ทุกอย่างในชีวิตประจำวันจะมีคอมจิ๋วฝังอยู่ + ต่อเน็ต + คุยกันได้
ที่น่าตกใจคือ — IoT device ทั่วโลก ตามสถิติ Statista — ปี 2025 มีประมาณ 18.8 พันล้านเครื่อง. เทียบกับ — มือถือทั้งโลก 8 พันล้าน + คอมพิวเตอร์/laptop 2 พันล้าน. IoT มากกว่า IT แบบดั้งเดิมรวมกัน
ทำไม IoT เป็นที่รักของโจร
ลองคิดมุมโจรครับ. ถ้าคุณเป็น hacker — คุณจะโจมตี:
- Windows server ที่มี Microsoft patch ทุกเดือน + EDR + admin คอย monitor 24/7? หรือ
- สมาร์ทบัลบ์ ที่บริษัทผู้ผลิตเลิกทำ firmware update ตั้งแต่ปี 2019 + รหัสผ่าน default + ไม่มีใคร monitor + เจ้าของบ้านไม่รู้ด้วยซ้ำว่ามันต่อเน็ต?
คำตอบชัดเจน. IoT คือ low-hanging fruit ที่สุดของวงการ ด้วย 5 เหตุผล:
1. Default credentials — รหัสผ่าน factory default ที่ไม่มีใครเปลี่ยน. admin/admin, root/root, admin/password. มีเว็บชื่อ Shodan ที่ scan IoT device ทั้งโลก + แสดงตัวที่ยังใช้ default password — มีเป็นล้านเครื่อง
2. ไม่มี firmware update — บริษัท IoT ราคาถูก ขายแล้วลืม. ลูกค้าซื้อสมาร์ทบัลบ์ราคา 200 บาท — บริษัทผู้ผลิตจะมาทำ security patch ให้คุณตลอดชีพหรือ? ไม่. หลายยี่ห้อหายไปจากตลาดในปีที่ 2 — ของยังใช้งานได้ แต่ไม่มี patch อีกตลอดชาติ
3. ไม่มี CPU + memory พอที่จะรัน security agent — สมาร์ทบัลบ์มี chip จิ๋ว. คุณจะติด EDR ลงสมาร์ทบัลบ์ได้ยังไง? ไม่ได้. มันไม่มี OS ที่รองรับ + ไม่มี memory พอ + ไม่มี API ให้ install agent
4. ผู้ใช้ไม่รู้ตัวว่ามันต่อเน็ต — เจ้าของบ้านคิดว่า “นี่คือสมาร์ทแอร์” — ไม่คิดว่ามันคือ Linux box ที่ต่ออินเทอร์เน็ต ที่ตั้งอยู่ในบ้าน
5. มันเป็นสะพานเข้า network — ถึงสมาร์ทบัลบ์เองจะไม่มีข้อมูลค่า — แต่มันอยู่ใน Wi-Fi เดียวกับ laptop ทำงาน + database ที่บ้าน + NAS ของครอบครัว. โจรเข้าสมาร์ทบัลบ์ → pivot → ไปต่อที่อื่นได้
มุมผู้บริหาร: ถ้าบริษัทคุณ implement Zero Trust ในออฟฟิศแล้ว — แต่ work from home ของพนักงาน ใช้ home Wi-Fi ที่มี IoT 30 ตัว — laptop ทำงานของพนักงานอยู่ใน segment เดียวกับสมาร์ทบัลบ์ที่ไม่ได้ patch มา 3 ปี — Zero Trust ของบริษัทพังที่ end ของ tunnel. นี่เป็น scenario ที่ผู้บริหารหลายคนยังไม่เห็นภาพ. ทางแก้ไม่ใช่ “ห้ามพนักงานมี IoT ที่บ้าน” (ทำไม่ได้) — แต่คือ assume home network = hostile + ใช้ ZTNA + EDR + browser isolation ที่ปกป้องไม่ว่าพนักงานนั่งทำงานที่ไหน. ใน EP.37 จะเจาะ ZTNA ต่อ — แต่ insight สำคัญของ EP.36 คือ — บ้านของพนักงาน = ส่วนขยายของพื้นที่โจมตีของบริษัท ครับ
OWASP IoT Top 10: สมุดบาปของ IoT
ใน EP ก่อนๆ คุณคงได้ยินคำว่า OWASP (Open Web Application Security Project) มาแล้ว — เป็นองค์กรไม่แสวงผลกำไรที่ทำเอกสารแบบ “10 ช่องโหว่ยอดฮิตของ web application” ที่นักพัฒนาทั่วโลกใช้เป็นเช็คลิสต์
OWASP มีรายการอีกอันชื่อ OWASP IoT Top 10 — เปิดตัวปี 2014, update ปี 2018 — รวบรวม 10 ช่องโหว่ที่เจอบ่อยที่สุดใน IoT device. ถ้าผู้บริหารต้องจำรายการเดียวจาก EP นี้ — จำรายการนี้ครับ
ลองนึก — สมุดบัญชีบาปของ IoT — 10 ข้อหลัก:
1. Weak / Guessable / Hardcoded Passwords — รหัสผ่าน default ที่ใครก็เดาได้ + hardcode ใน firmware (เปลี่ยนไม่ได้). Mirai botnet 2016 ใช้ list รหัสผ่าน default แค่ 61 คู่ scan ทั่วเน็ต — ติด IoT camera + DVR ได้ 600,000 เครื่อง ภายใน 2 เดือน
2. Insecure Network Services — เปิด port ที่ไม่จำเป็นต่อเน็ต — Telnet, FTP, UPnP, debugging port. กล้องวงจรปิดราคาถูกเปิด Telnet (port 23) ทิ้งไว้ — log in ด้วย root/root ก็เข้าได้
3. Insecure Ecosystem Interfaces — API + web interface + mobile app + cloud backend ที่คุยกับ IoT — ถ้าตัวใดตัวหนึ่งอ่อน — เข้าได้หมด. Verkada 2021 — กล้อง 150,000 ตัวโดน hack เพราะ admin credential ของระบบกลางบน cloud ถูกเปิดเผยใน internal tool
4. Lack of Secure Update Mechanism — ไม่มี firmware signing → โจร push firmware ปลอมเข้า device ได้. หรือไม่มีระบบ update เลย — ของ ship ออกมาคือเวอร์ชั่นนั้นตลอดชีพ
5. Use of Insecure or Outdated Components — ใช้ library + chip + OS ที่มี CVE เก่าๆ ที่ไม่ patch. OpenSSL version 0.9 ในกล้อง IP บางยี่ห้อ — ของปี 1998 — ที่ใส่ใน device ปี 2022
6. Insufficient Privacy Protection — เก็บข้อมูล user มากเกินจำเป็น + ส่งกลับ cloud โดยไม่บอก. สมาร์ท TV บางยี่ห้อบันทึกเสียงในห้องนั่งเล่นส่งกลับ. หุ่นยนต์ดูดฝุ่นบางยี่ห้อ map แผนผังบ้านส่งกลับ. เคส iRobot Roomba leaked map ของบ้าน 2022
7. Insecure Data Transfer and Storage — รับส่งข้อมูลแบบไม่ encrypt (HTTP แทน HTTPS) + เก็บ data ใน device แบบ plain text. โจรดักฟัง Wi-Fi → อ่านได้
8. Lack of Device Management — ไม่มีระบบกลางที่ดูแล IoT ทั้งหมดในบริษัท. ของวางๆ ทั่วตึก — ไม่รู้มีกี่ตัว + รุ่นอะไร + patch level เท่าไหร่
9. Insecure Default Settings — config ออกจากโรงงาน — เปิดทุก feature + รหัสง่าย + ไม่มี firewall ในตัว — ผู้ใช้ต้อง harden เอง (ซึ่งไม่มีใครทำ)
10. Lack of Physical Hardening — โจรเข้าถึงตัวเครื่อง → ถอด chip → อ่าน firmware → ดึง credential + key. JTAG / UART port เปิดทิ้งบน PCB ของ IoT ราคาถูก — โจรต่อ probe เข้าได้
ลองคิดง่ายๆ — 10 ข้อนี้ = ทุกอย่างที่ enterprise IT แก้ไปนานแล้ว — patching + secure default + encryption + no default password. โลก IoT ยังอยู่ที่จุดที่โลก enterprise IT อยู่ในปี 1995
มุมผู้บริหาร: เกณฑ์การจัดซื้อ IoT ควรเข้าระดับเดียวกับการจัดซื้อ server — ถึงแม้ราคามันแค่ 500 บาทก็ตาม. ถ้ามันต่อ network ของบริษัท = attack surface ขนาดเท่ากับ server. คำถามเดียวที่ต้องถาม vendor ก่อนซื้อ — “end-of-support เมื่อไหร่ + ต่อ cloud ของใครในประเทศไหน?” ถ้าไม่บอก = ไม่ซื้อ. บริษัทไทยหลายแห่งซื้อกล้องวงจรปิดราคาถูกของจีน — ไม่รู้ว่ามันส่ง video feed กลับ server ที่จีนทุกวัน
OT vs IT: โลก 2 ใบที่ภาษาคนละภาษา
ถ้า IoT คือ ของในบ้าน — OT คือ ของในโรงงาน. และโลก 2 อันนี้ — IT กับ OT — ภาษาคนละภาษา + priority คนละทาง + ผู้คนคนละสายงาน
ลองนึกครับ — บริษัทขนาดใหญ่ของไทยที่มีโรงงาน เช่น PTT, SCG, CP, เครือ Mitsubishi — มี 2 ทีม ที่ดูแลคอมพิวเตอร์:
ทีม IT — ดูแล computer ในออฟฟิศ. Windows, Mac, email, SharePoint, ERP, CRM, Wi-Fi ของพนักงาน. priority หลัก = confidentiality (ข้อมูลห้ามรั่ว) + ใช้ framework แบบ NIST CSF, ISO 27001. patch ทุกเดือน. ของอายุ 3-5 ปีก็เปลี่ยน
ทีม OT — ดูแล เครื่องจักร ในโรงงาน. PLC, SCADA, HMI, sensor วัดอุณหภูมิ, valve actuator. priority หลัก = availability + safety (โรงงานห้ามหยุด + คนงานห้ามตาย) + ใช้ framework แบบ IEC 62443. patch ไม่กี่ปีครั้ง หรือไม่ patch เลย. ของอายุ 20-30 ปี ยังใช้
ตารางเปรียบเทียบที่ผู้บริหารต้องเข้าใจ:
| มิติ | IT | OT |
|---|---|---|
| Priority CIA | Confidentiality > Integrity > Availability | Availability > Integrity > Confidentiality (กลับด้าน) |
| Lifecycle | 3-5 ปี | 20-30 ปี |
| Downtime | ยอมรับได้ 99.9% (ปี ละ 8 ชม.) | ยอมรับไม่ได้ 99.99%+ (โรงงานหยุด = เสียเงินนาทีละแสน) |
| Patching | ทุกเดือน (Patch Tuesday) | นานๆ ทีระหว่าง planned shutdown |
| OS | Windows 11, Linux ใหม่ | Windows XP / Windows 7 / RTOS โบราณยังเจอ |
| Update window | restart ตอน 3 ทุ่ม | ต้องวางแผน 6 เดือนล่วงหน้า + หยุดโรงงานเป็นวัน |
| Vendor | Microsoft, Google, AWS | Siemens, Schneider, Rockwell, Honeywell, Mitsubishi |
| Protocol | TCP/IP, HTTPS | Modbus, DNP3, Profinet, EtherNet/IP |
| Auth | Kerberos, OAuth, MFA | ส่วนใหญ่ไม่มี authentication |
| คนดูแล | sysadmin / DevOps | engineer ที่จบไฟฟ้า / control engineering |
ลองนึก scenario จริงครับ. ทีม IT บอกทีม OT — “PLC ตัวนี้มี CVE Critical — patch เลย”. ทีม OT ตอบ:
- “Patch ครั้งสุดท้ายของ PLC ตัวนี้ปี 2014 ครับ. ถ้า patch ใหม่ — control logic อาจเสีย — โรงงานหยุด — เสียเงิน 5 ล้านบาท + ลูกค้าโกรธ”
- “Patch ใหม่ต้องใช้ engineer ของ Siemens บินมาทำ — งบ 200,000 บาท + ต้องรอ window 3 เดือน”
- “ของตัวนี้ Siemens เลิก support แล้ว — patch ไม่มีให้ครับ”
- “ทำไมถึงคิดว่า PLC ของผมจะโดน hack? มันอยู่ใน network แยก — ไม่ต่อเน็ต — air-gapped”
ทีม IT พูดอีกภาษา — ทีม OT พูดอีกภาษา. ทั้ง 2 ฝ่าย ถูกในมุมของตัวเอง — แต่ถ้าไม่คุยกัน — บริษัทเป็นเหยื่อของ Stuxnet รุ่นถัดไป
มุมผู้บริหาร: ใน scenario ทั่วไปของบริษัทไทยที่มีโรงงาน — OT security ตกที่ใคร? — โดยทั่วไป CISO ดูแลแต่ IT — OT อยู่ใต้ Plant Manager หรือ COO. 2 ฝ่ายไม่คุยกัน บ่อยมาก. นี่คือ structural risk ที่ผู้บริหารต้องแก้ — ไม่ใช่ผ่าน framework แต่ผ่าน org chart. คำแนะนำของวงการ — สร้างตำแหน่ง Joint OT-IT Security Committee ที่มี CISO + Plant Manager + Head of Engineering นั่งร่วม ประชุมเดือนละครั้ง. หรือถ้าบริษัทใหญ่พอ — มี Chief OT Security Officer แยกต่างหากเลย (เริ่มเห็นในเครือใหญ่ระดับโลกแล้ว). อย่ายัด OT ไปอยู่ใต้ CISO ที่ไม่เคยเดินโรงงาน — เพราะมัน priority ผิดทาง — และอย่าทิ้ง OT ไว้ที่ Plant Manager ที่ไม่เคยเจอ malware — เพราะมัน blind spot คนละทาง
ICS / SCADA / PLC / HMI / Modbus: สมองของโรงงาน
ตอนนี้คุยให้ลึกขึ้นในโลก OT ครับ. ใน OT มีคำศัพท์ที่ผู้บริหารต้องรู้ — 5 คำหลัก:
ICS = Industrial Control System (ระบบควบคุมอุตสาหกรรม)
คำใหญ่สุด — หมายถึงทุกอย่างในโรงงานที่ “ควบคุมการผลิต”. รวมทั้ง PLC + HMI + sensor + actuator + control room + protocol. ทุกระบบควบคุมโรงงาน = ICS
SCADA = Supervisory Control and Data Acquisition (ระบบควบคุม + เก็บข้อมูลแบบรวมศูนย์)
SCADA = ระบบ ICS ที่ รวมศูนย์การควบคุม — แทนที่จะมีคนเดินไปดูแต่ละเครื่อง — มี control room กลาง ที่ engineer นั่งดู dashboard เห็นทุก sensor + ทุก valve + ทุกเครื่องจักร พร้อมกัน + สั่งงานจากที่นั่งเดียวได้
โรงไฟฟ้า → มี SCADA ของโรงไฟฟ้า. โรงประปา → มี SCADA ของน้ำ. รถไฟฟ้า → SCADA ของระบบเดินรถ. โรงกลั่นน้ำมัน → SCADA ของกระบวนการกลั่น
PLC = Programmable Logic Controller (ตัวควบคุมที่โปรแกรมได้)
PLC = สมองของโรงงาน. มันคือ คอมพิวเตอร์ industrial ที่ออกแบบมาทำงาน 24/7 ในสภาพแวดล้อมโรงงาน (ร้อน, ฝุ่น, สั่น, สนามไฟฟ้า)
PLC อ่าน input จาก sensor (อุณหภูมิ, แรงดัน, ระดับน้ำ) → ตัดสินใจตาม logic ที่เขียนไว้ → สั่ง output ไป actuator (เปิด/ปิด valve, สตาร์ทมอเตอร์, ปิด heater)
ตัวอย่างง่ายๆ — PLC ของหม้อต้มน้ำในโรงงาน:
- ถ้าอุณหภูมิ > 200°C → ปิด heater + เปิด valve ระบายไอ
- ถ้าแรงดัน > 10 bar → emergency shutdown
- ถ้าระดับน้ำ < 30% → เปิด refill valve
PLC ที่เจอบ่อย — Siemens S7 (เคสที่ Stuxnet โจมตี), Rockwell Allen-Bradley, Schneider Modicon, Mitsubishi MELSEC, Omron
HMI = Human-Machine Interface (หน้าจอที่คนคุยกับเครื่อง)
HMI = หน้าจอใน control room ที่ engineer ใช้ดูสถานะ + สั่งงาน PLC. มันคือ Windows PC หรือ industrial touchscreen ที่รัน software ของ Siemens / Rockwell / Schneider — แสดงผังโรงงาน + ค่า sensor real-time + ปุ่มกด
ปัญหาคลาสสิคของ HMI — รัน Windows XP / Windows 7 ที่เลิก support แล้ว เพราะ software ของ Siemens version เก่าไม่รองรับ Windows 10/11. เครื่องนี้อยู่ในโรงงาน — ต่อ network โรงงาน — ไม่ได้ patch มา 10 ปี — โจรเข้าได้ทันที
Modbus / DNP3 / Profinet: โปรโตคอลโบราณที่ไม่มี authentication
Modbus — โปรโตคอลที่ออกแบบโดย Modicon ในปี 1979 — ใช้คุยระหว่าง PLC กับ sensor / actuator. ตอนออกแบบ — โลกยังไม่มี TCP/IP — ไม่มีคนคิดว่าจะมี hacker เข้า network โรงงาน
ผลคือ — Modbus ไม่มี authentication + ไม่มี encryption + ไม่มี integrity check. ใครส่งคำสั่งเข้าไป — PLC ก็ทำตาม. โจรที่เข้า network โรงงานได้ → ส่ง Modbus command “เปิด valve 100%” → PLC ทำทันที — ไม่ถามว่าใคร
โปรโตคอลที่อายุเทียบกัน:
- Modbus (1979) — โรงงานทั่วไป
- DNP3 (1993) — utility (ไฟฟ้า, น้ำ, ก๊าซ)
- Profinet (2003) — Siemens
- EtherNet/IP (2001) — Rockwell
ทั้งหมด — design ในยุคที่ “network ของโรงงานคือ network ที่ปลอดภัยโดยธรรมชาติ”. ทุกตัว — มี version ใหม่ที่เพิ่ม authentication (เช่น Modbus Secure) — แต่บริษัททั่วโลกยังใช้เวอร์ชั่นเก่าเพราะของอายุ 20 ปียังเดิน
มุมผู้บริหาร: ถ้าบริษัทคุณมีโรงงาน — ขอ Plant Manager ตอบคำถามเดียว — “OT network กับ IT network ของเราแยกขาดจริง หรือเชื่อมแค่ครั้งเดียวเพื่อ remote support ของ vendor?” เคสคลาสสิคของวงการ — Plant Manager ตอบไม่ได้ เพราะ OT ถูก vendor (Siemens / Rockwell) ส่ง engineer มาดูแลเอง. นี่คือ blind spot ระดับ board ที่ต้องหาคำตอบให้ได้ ก่อน Stuxnet รุ่นใหม่จะมาเยือน
Air-Gap Myth + Frameworks: ทำไม “ไม่ต่อเน็ต” ไม่จริง
มาถึงประเด็นที่อยากให้จำที่สุดของ EP นี้ครับ
ผู้บริหารโรงงานที่เห็นในสัมภาษณ์ตามสื่อ — เวลาถูกถามว่า “โรงงานของคุณ secure ไหม?” — มักตอบเหมือนกันว่า:
“ไม่ต้องห่วงครับ — เรา air-gapped — OT network ของเรา ไม่ต่อเน็ต ครับ”
Air-gap = ความคิดที่ว่า — ถ้า OT network ของโรงงาน ไม่ต่ออินเทอร์เน็ตเลย — โจรก็เข้าไม่ได้
ฟังดูสมเหตุสมผล. แต่มันคือตำนานครับ — ไม่ใช่ความจริง
ลองดู — โรงงาน “air-gapped” ในความจริง มีช่องเชื่อมตลอด:
1. USB drive ของ engineer — engineer ของ vendor บินมา service — เสียบ USB ของตัวเองเข้า HMI เพื่อ update firmware → Stuxnet 2010 เข้า Iran nuclear ผ่าน USB drive ตามวิธีนี้แหละ
2. Laptop ของ vendor — Siemens / Rockwell ส่งคนมา on-site เพื่อตรวจ PLC. Laptop ของเขาเคยต่อเน็ตที่อื่น — แล้วเอามาเสียบโรงงานเรา → vector ที่ใช้ในเคส Saudi petrochemical 2017 (Triton)
3. Vendor remote support — โรงงานเปิด VPN ให้ vendor เข้ามา troubleshoot “ครั้งเดียวๆ เวลามีปัญหา” — แต่ตัว VPN tunnel ค้างอยู่ + credential แชร์กันในทีม vendor → Colonial Pipeline 2021 เข้าผ่าน legacy VPN account ที่ไม่มี MFA
4. Wi-Fi + Bluetooth ในโรงงาน — sensor + scanner ที่ใช้ Wi-Fi/BT ของยี่ห้อไม่ดี เปิด backdoor ใน network โรงงาน
5. IT-OT bridge ที่ “ตั้งใจไม่ให้ต่อแต่ตั้งใจไม่จริง” — มี server กลางที่ทั้ง IT + OT เข้าได้ “เพื่อ reporting” — โจรเข้า IT → pivot → ผ่าน server กลาง → เข้า OT
6. Removable media + DVD + maintenance device — ของพวกนี้ปะปนทุกวันในโรงงานที่บอกว่า air-gapped
ในความเป็นจริง — air-gap ที่แท้จริง หายากมาก — มีอยู่บ้างใน military / nuclear / classified — แต่โรงงานทั่วไป ไม่ใช่ air-gap จริง — มันเป็น “air-gapped ในใจของ Plant Manager” เท่านั้น
นี่คือเหตุที่ Stuxnet ใน Iran (2010), Ukraine power grid hack (2015 + 2016), Triton ใน Saudi Arabia (2017) — เกิดได้ทั้งที่ทุกระบบเป็น “air-gapped” อย่างเป็นทางการ
Frameworks ที่ช่วยจัดระเบียบ OT/IoT security
ในเมื่อ air-gap ไม่จริง — ต้องมี framework ช่วยจัดระบบ. 3 ตัวที่ผู้บริหารต้องรู้:
1. IEC 62443 — มาตรฐานสากลของ International Electrotechnical Commission สำหรับ OT/ICS security. ครอบคลุมตั้งแต่ Operating environment → System → Component. ใช้แนวคิด zones + conduits — แบ่งโรงงานเป็น zone ตาม risk → ระบุ conduits (เส้นทางคุย) ระหว่าง zone → security ของแต่ละ conduit. มาตรฐานเดียวที่ vendor OT ทั่วโลกยอมรับร่วมกัน — ถ้าบริษัทคุณมีโรงงาน ขอ vendor ส่ง IEC 62443-4-2 certification ของ PLC ที่ขาย
2. NIST IR 8259 — Internal Report ของ NIST สำหรับ IoT manufacturers. มี baseline ของ security feature ที่ IoT ทุกตัวควรมี — device identification, configuration, data protection, logical access, software update, cybersecurity state awareness. เกณฑ์การจัดซื้อ IoT ของบริษัท ใช้ NIST IR 8259 เป็นเช็คลิสต์ได้เลย
3. CISA OT Alerts — Cybersecurity and Infrastructure Security Agency ของสหรัฐ ออก alert + advisory สำหรับ OT/ICS vulnerability เป็นประจำ. ที่ ics-cert.us-cert.gov มี database ของช่องโหว่ของ PLC ทุกยี่ห้อ. ทีม OT ของบริษัทคุณควร subscribe + อ่านทุกสัปดาห์
มุมผู้บริหาร: air-gap = ตำนาน — นี่คือ takeaway ที่อยากให้ผู้บริหารจำที่สุดของ EP นี้. ถ้า Plant Manager บอกว่า “เรา air-gap” — ขอให้เขาพิสูจน์ด้วยคำถามเดียว — “list ทุก vendor remote access ของโรงงานให้ดู — กี่ราย + ผ่าน VPN ไหน + มี MFA ไหม?” ถ้า list ไม่ได้ภายในวันเดียว = ไม่ใช่ air-gap. แทนที่จะอ้าง air-gap — ให้ assume breach แล้ว implement defense in depth + IEC 62443
7 เคสจริงระดับโลก: โรงงาน + IoT + โครงสร้างพื้นฐานที่เป็นเหยื่อ
EP.36 จะไม่สมบูรณ์ถ้าไม่เล่า เคสจริง. ใน 15 ปีที่ผ่านมา มีเคสใหญ่ที่เปลี่ยนวิธีคิดของวงการ OT/IoT — เลือก 7 เคสคลาสสิค ที่ผู้บริหารต้องรู้:
Stuxnet 2010 — Iran Nuclear Centrifuges
โจรเข้าทาง: USB drive ที่ engineer ของโรงงาน Natanz เสียบเข้า HMI → malware ติดต่อ Siemens S7 PLC ที่ควบคุม centrifuge เสริมสมรรถนะ uranium → สั่งให้ centrifuge หมุนเร็วเกินสเปกเป็นพักๆ → ใบพัดพังจริง — แต่ในจอ HMI แสดงค่าปกติ → ไอหร่านสงสัยตัวเองว่า engineer ของตัวเองทำพังเอง
Impact: Iran เสีย centrifuge 1,000+ ตัว + nuclear program ช้าลง 2-3 ปี
บทเรียน: เคสแรกของโลกที่ malware ทำลายของจริง (kinetic damage). เปลี่ยนวงการ OT ทั้งหมด — ไม่มีใครพูดได้อีกแล้วว่า “hacker ทำได้แค่ขโมยข้อมูล — ไม่ทำลายของจริง”. ผู้สงสัยอันดับ 1 = US + Israel — ไม่มีฝ่ายไหนยืนยัน
Ukraine Power Grid 2015 + 2016
ปี 2015 — โจรเข้าทาง: spear phishing email ถึง engineer ของ 3 utility company ในยูเครน → ติด BlackEnergy malware → ใช้ stolen credential เข้า SCADA → engineer ของรัสเซีย คลิกปุ่ม “เปิด breaker” ของสถานีไฟฟ้าหลายแห่ง → 220,000 ครัวเรือนไฟดับ ในกลางฤดูหนาว -20°C เป็นเวลา 6 ชม.
ปี 2016 — โจรอัพเกรด: ครั้งนี้ใช้ malware ชื่อ Industroyer / CrashOverride ที่ออกแบบมาเฉพาะ โดยพูดภาษา IEC 60870-5-101 + 104 (โปรโตคอลของ Ukrainian grid) — automate การปิด breaker — ไม่ต้องมี engineer คลิก
Impact: เคสแรกของโลกที่ cyberattack ปิดไฟของประเทศ. เคสที่ทำให้ทุกประเทศจริงจังกับ critical infrastructure security
Casino Fish Tank Hack 2017
โจรเข้าทาง: เทอร์โมมิเตอร์ของตู้ปลา ใน lobby ของ casino — ต่อ Wi-Fi + อยู่ใน network เดียวกับ database server. โจร scan ผ่าน Shodan → เข้าได้ → pivot → ดูดฐานข้อมูล high-roller (VIP) 10GB ออกผ่าน thermometer ตัวเดียวกัน
บทเรียน: IoT ใน lobby = backdoor เข้า database. เคสนี้เป็น metaphor เปิดของ EP นี้ — เพราะมัน vivid + จำง่าย + ทำให้ผู้บริหารเห็นว่า IoT ในที่ทำงาน = attack surface
Triton / Trisis 2017 — Saudi Petrochemical
โจรเข้าทาง: malware ที่ออกแบบเฉพาะสำหรับ Schneider Triconex Safety Instrumented System (SIS) — เป็นระบบ safety ที่ออกแบบมา ปิดโรงงานอัตโนมัติเมื่อเกิดอันตราย (เช่น แรงดันสูงเกินจะระเบิด → SIS ปิดทุกอย่างเอง). โจรพยายามจะ disable SIS ก่อน — เพื่อให้ถ้าหลังจากนั้นมี attack อื่น — โรงงานไม่ปิดตัวเอง — ระเบิดได้จริง
โชคดี — โจรทำผิดพลาดระหว่าง deploy malware → SIS trigger emergency shutdown ของตัวเอง → ทีม OT พบ malware
Impact: เคสแรกของโลกที่โจรพยายามจะทำให้คนตาย ผ่าน cyberattack (ไม่ใช่แค่ข้อมูลรั่ว / ไฟดับ). เปลี่ยนวงการ OT — safety system ที่ทุกคนคิดว่า “isolated by design” ก็โดน hack ได้
Colonial Pipeline 2021 — US East Coast Fuel
โจรเข้าทาง: legacy VPN account ที่ ไม่ได้ใช้แล้ว + ไม่มี MFA + password ปรากฏใน dark web → กลุ่ม DarkSide ransomware เข้า IT network → encrypt billing system
Twist: ransomware ไม่ได้แตะ OT — แต่ Colonial ปิด pipeline เอง เพราะกลัวว่าถ้า IT (billing) ใช้ไม่ได้ — จะไม่รู้ว่าใครซื้อน้ำมันเท่าไหร่ — เก็บเงินไม่ได้ → ปิดท่อน้ำมัน 5,500 ไมล์ ที่ส่ง gasoline 45% ของ US East Coast
Impact: น้ำมันขาดทั่วฝั่งตะวันออกของ US เป็นสัปดาห์. Biden ประกาศ emergency. Colonial จ่ายค่าไถ่ $4.4M (FBI กู้คืนได้ครึ่งหนึ่ง)
บทเรียน: IT incident → OT impact — ไม่จำเป็นต้อง hack OT ตรงๆ. ถ้า IT ของบริษัทพัง — operations อาจ shutdown เองด้วยความระมัดระวัง
Verkada 2021 — 150,000 Cameras
โจรเข้าทาง: กลุ่ม hacktivist พบ admin credential ของ Verkada (บริษัทกล้อง IP cloud-based) อยู่ใน internal Jenkins tool ที่เปิดสาธารณะ → ใช้ super admin token เข้า cloud → เข้าถึง live feed ของกล้อง 150,000 ตัว ของลูกค้า Verkada ทั่วโลก — รวมถึง Tesla factory, Cloudflare office, โรงพยาบาล, เรือนจำ
บทเรียน: IoT cloud backend = single point of failure. ถ้าบริษัท IoT cloud โดน hack — กล้องทุกตัวของลูกค้าโดนหมด — ลูกค้าทำอะไรไม่ได้
Mirai 2016 (Revisit) — IoT Botnet
ย้อนกลับไปที่ EP.31 (DDoS) คุณเจอ Mirai แล้ว แต่ขอย้ำใน context ของ EP นี้
โจรเข้าทาง: วัยรุ่น 3 คนใน US เขียน worm ชื่อ Mirai ที่ scan ทั่วเน็ตหาก กล้อง IP + DVR + router ที่ใช้รหัส default — รายการรหัสแค่ 61 คู่ (admin/admin, root/12345, root/xc3511, etc.) → ติด IoT 600,000+ เครื่อง ภายใน 2 เดือน → ใช้ botnet ยิง DDoS
Impact ใหญ่: ปิด Dyn DNS ในวันที่ 21 ตุลาคม 2016 — ทำให้ Twitter, Netflix, Reddit, GitHub, Spotify, Airbnb ล่มทั้งฝั่ง US เป็นวัน. เคสที่เปิดตาโลกว่า IoT ราคา 500 บาทเป็นเครื่องมือทำลายเน็ตได้
บทเรียน: default password ของ IoT = ปัญหาระดับ internet — ไม่ใช่แค่ปัญหาของเจ้าของ device
มุมผู้บริหาร: 7 เคสนี้ — ไม่ใช่เคสที่ “ห่างไกล” ครับ. ในไทย — เราอยู่ในวงจรเดียวกัน. โรงไฟฟ้า MEA / PEA / EGAT มี SCADA. โรงประปา กปน. / กปภ. มี SCADA. โรงงานในนิคมอุตสาหกรรม ทุกแห่งมี PLC + HMI. บ้านระดับกลางทุกบ้าน มี IoT 20-40 ตัว. โรงพยาบาลใหญ่ มี ICS ของระบบจ่ายแก๊สทางการแพทย์ + ระบบไฟฟ้าสำรอง. 7 เคสข้างบน — สามารถเกิดในประเทศไทยได้ทุกเคส. คำถามคือ เมื่อไหร่ — ไม่ใช่ ถ้าเกิด. การลงทุนใน OT/IoT security วันนี้ — เทียบกับ cost ของ Colonial Pipeline ($4.4M ค่าไถ่ + impact หลายพันล้าน) หรือ Ukraine grid (impact ระดับชาติ) — ROI ที่จับต้องได้ครับ — แต่ส่วนใหญ่บริษัทไม่ลงทุนจนกว่าจะเกิดเรื่องครั้งแรก ซึ่งสายเกินไป
ปิด EP.36 + 2 Leader Takeaways
ครับ — EP.36 พาคุณดูโลกที่ อยู่ในเมืองของเรา แต่ไม่มีใครคิดว่าเป็น “IT” — IoT + OT + ICS
ทบทวนสั้นๆ — 5 เรื่องหลักของ EP นี้:
- IoT = ของในบ้านที่ฝังคอม + ต่อเน็ต — 18.8 พันล้านเครื่องทั่วโลกในปี 2025 — ส่วนใหญ่ไม่มี firmware update + ไม่มี security agent + รหัส default
- OWASP IoT Top 10 = สมุดบาปของ IoT — default password, insecure network service, ไม่มี secure update, etc. — บริษัทไทยควรใช้เป็นเช็คลิสต์ก่อนซื้อ IoT
- OT vs IT = โลก 2 ใบ — priority CIA กลับด้าน (availability > security), lifecycle 20 ปี (ไม่ใช่ 3-5), patching ปีละไม่กี่ครั้ง — ต้องมี Joint OT-IT Security Committee
- ICS / SCADA / PLC / HMI / Modbus = สมองของโรงงาน — โปรโตคอลโบราณที่ไม่มี authentication — โจรเข้า network ได้ก็สั่งงาน PLC ได้ทันที
- Air-gap = ตำนาน — USB + vendor laptop + remote support + IT-OT bridge — ทุกอันคือช่องเชื่อมที่ทำให้ “air-gap” ไม่จริง. แทนที่จะอ้าง — ให้ใช้ IEC 62443 + NIST IR 8259 + CISA alerts
7 เคสที่เล่า — Stuxnet (2010), Ukraine power grid (2015+2016), Casino fish tank (2017), Triton (2017), Colonial Pipeline (2021), Verkada (2021), Mirai (2016) — ครอบคลุมตั้งแต่ของในตู้ปลา → โครงสร้างพื้นฐานของประเทศ
2 Leader Takeaways
ข้อหนึ่ง — IoT/OT คือ attack surface ที่ผู้บริหารส่วนใหญ่ตาบอด
ใน scenario ทั่วไปของบริษัทไทย — CISO รู้จำนวน server + endpoint + พนักงาน + cloud account. แต่ถ้าถามว่า — บริษัทเรามี IoT กี่ตัวในออฟฟิศ + กี่ตัวในโรงงาน + กี่ตัวที่บ้านพนักงาน? — ส่วนใหญ่ตอบไม่ได้
นี่คือ inventory blind spot ที่ใหญ่ที่สุดของวงการ Cyber. ทางแก้ขั้นแรก — discovery — ใช้ network scanner หา device ทุกตัวที่ต่อ network ของบริษัท + ทำ inventory ที่ update ตลอด. ขั้นที่สอง — classify — แบ่งกลุ่ม device + ระบุ risk + กำหนด policy ของแต่ละกลุ่ม. ขั้นที่สาม — isolate — IoT/OT ไปอยู่ใน VLAN แยก + ไม่ให้คุยกับ corporate network โดยตรง
ข้อสอง — เลิกเชื่อว่า “ไม่ต่อเน็ต = ปลอดภัย”
ทุกเคสที่เล่าใน EP นี้ — Stuxnet, Ukraine, Triton — เกิดในสภาพแวดล้อมที่ทาง management เชื่อว่า “air-gapped”. การพึ่งพา air-gap = การฝากชีวิตของบริษัทกับสมมติฐานที่พิสูจน์แล้วว่าผิดมาตลอด 15 ปี
แทนที่จะอ้าง air-gap — assume breach (จาก EP.05) + ใช้ defense in depth + segmentation (จาก EP.28) + monitoring + least privilege สำหรับ vendor access. ของพวกนี้ใช้กับ IT ก็ใช้กับ OT ได้ — แค่ปรับให้รองรับ lifecycle 20 ปี + downtime ที่ยอมรับไม่ได้
ลองคิดง่ายๆ — โรงงานคือ data center ที่ผลิตของจริง — security ของมันควรซีเรียสเท่ากับ data center หลักของบริษัท. ถ้าบริษัทคุณมี SOC (Security Operation Center) ดู IT — มันควรมีตา ดู OT ด้วย — หรืออย่างน้อย — มี OT-SOC แยกที่คุยกับ IT-SOC ได้
Tease EP.37 — Remote Work + ZTNA: ตำรวจตรวจที่ทุกประตู
ครับ — EP.36 จบ. คุณรู้แล้วว่า — IoT ในออฟฟิศ + OT ในโรงงาน + ICS ของประเทศ — ทุกอย่างคือ attack surface ที่ขยายตัว และ air-gap คือตำนาน
แต่ลองคิดดูครับ — ในปี 2026 — โลกของพนักงาน เปลี่ยน mode ไปแล้ว. หลัง COVID 2020 — พนักงานออฟฟิศใหญ่ในไทย — ทำงานที่บ้าน 2-3 วันต่อสัปดาห์ + เดินทาง + ทำงานในร้านกาแฟ + ต่อ Wi-Fi โรงแรม
ใน Part 4 ที่ผ่านมา — เราคุยเรื่อง firewall, segmentation, VPN, cloud, mobile, IoT/OT — ทุกอย่างเป็น infrastructure ของเมือง ที่อยู่ใน “ขอบเขตที่บริษัทคุม”
แต่เมื่อพนักงานออกจาก office — ขอบเขตเปลี่ยน:
- พนักงานนั่งทำงานที่ Starbucks → Wi-Fi ของร้าน
- พนักงานเข้า Salesforce ผ่าน laptop ส่วนตัวที่บ้าน
- พนักงานต่อ VPN เก่าๆ ที่ครั้งเดียวจะเข้าระบบ ERP — แล้วกินทุกอย่างทั้งบริษัท
- IoT 30 ตัวในบ้านพนักงาน (จาก EP.36) อยู่ Wi-Fi เดียวกับ laptop ทำงาน
คำถามใหม่ — บริษัทคุณยังเชื่อ perimeter security (firewall รอบบริษัท) ได้ไหม — เมื่อ perimeter ไม่มีอยู่จริงแล้ว?
EP.37 — Remote Work Security + ZTNA: ตำรวจตรวจที่ทุกประตู จะพาคุณดู:
- ทำไม VPN รุ่นเก่า ไม่พอแล้ว — เคส COVID 2020 RDP explosion + Twitter 2020 (remote employee VPN)
- ZTNA (Zero Trust Network Access) — แทนที่จะ “เข้ามาแล้วเข้าทุกอย่าง” → ตรวจที่ทุกประตู ทุกครั้ง
- Conditional Access — Microsoft / Google วิธีตัดสินใจตามบริบท (device + location + risk score)
- SASE / SSE — Secure Access Service Edge ที่ Gartner ผลักดัน — รวม security + network เป็น cloud service
- Home network risks — IoT ของพนักงาน (จาก EP.36) ที่อยู่ใน Wi-Fi เดียวกับ laptop ทำงาน
master metaphor ของ EP.37 = ยามที่ตรวจที่ทุกประตู — ไม่ใช่แค่ประตูหน้าของตึก. ทุกห้องในตึก — ทุกประตูในตึก — มียามตรวจซ้ำ. ไม่มี implicit trust หลังจากเข้ามาแล้ว
ครับ — EP.36 ปิด. เห็นแล้วว่า — ของในเมืองของเรา — มีของอีกประเภทที่ไม่มีใครคิดว่าเป็น IT — และโจรชอบที่สุด. EP.37 — เปลี่ยน mindset ของการป้องกัน — จาก “กำแพงรอบเมือง” → “ตำรวจที่ทุกประตู”
แล้วเจอกันใน EP.37 ครับ